サイバー攻撃による被害が止まりません。
【画像】サイバー攻撃で495の企業や自治体で影響 独自検証“AIハッキング”の実態
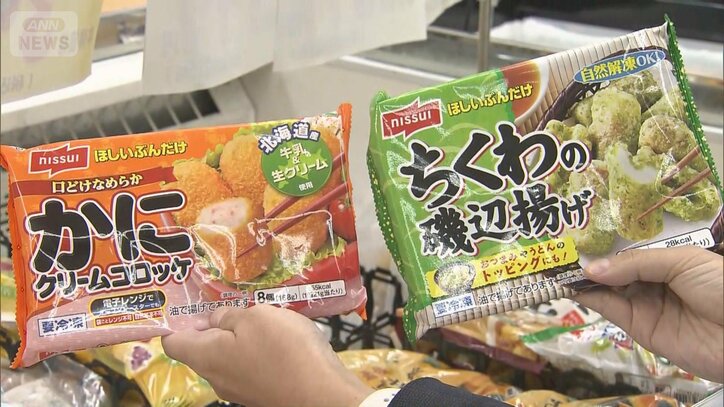
大手食品メーカー・ニッスイのグループ会社、日水物流が使っているデータセンターの一部サーバーへの“不正アクセス”で、システム障害が発生。これにより、商品の入出庫が停止しています。
ニッスイ「入出荷できない状態」
横浜市にあるスーパー。
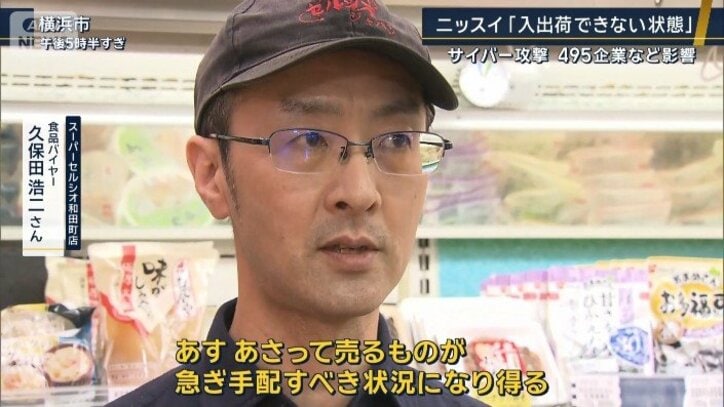
スーパーセルシオ和田町店食品バイヤー 久保田浩二さん
「メーカーから『商品が出せない』と連絡が来てしまうと、あす、あさって売るものが、急ぎ手配すべき状況になり得る。そこが、一番、心配が残っている状況。(Q.いまある在庫は何日分)店にあるもので、きょうとあす、2日分しかない。大きな影響が出ますという発表が、メーカーからされてしまうと、店としても対応が早急に迫られてしまう」
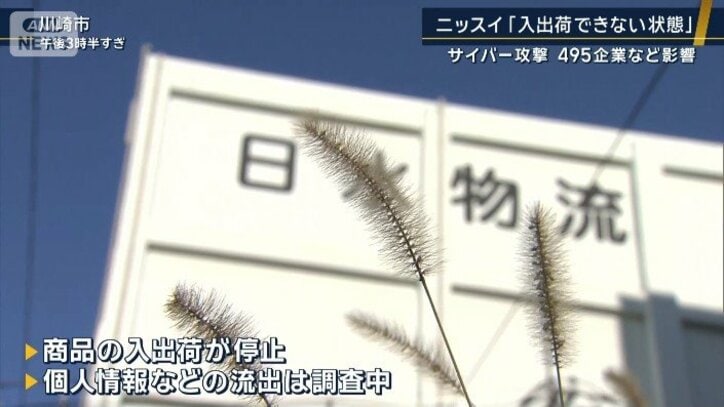
ニッスイによりますと、グループが管理する個人情報などの外部流出の有無は、現在、調査中としています。
「クラウド」への攻撃 被害大きく
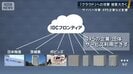
ニッスイが利用しているのはクラウドサービスで、それは膨大なデータをインターネット上で管理する“データの保管場所”のようなものです。
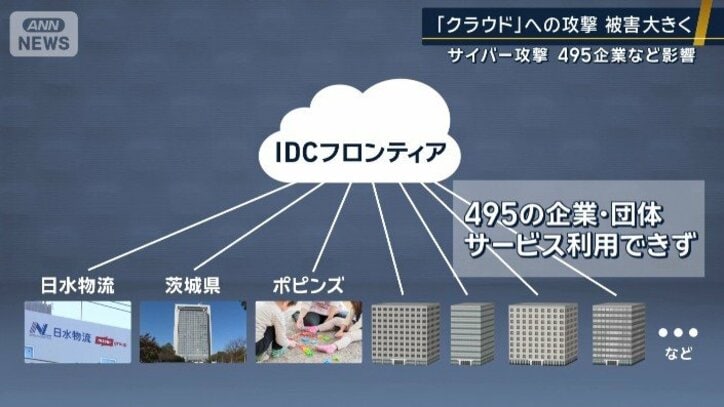
このサービスは、ソフトバンクの子会社・IDCフロンティアが提供していて、利用する企業や団体は、日水物流のほかに、保育サービスや行政のHPなど495に及びます。
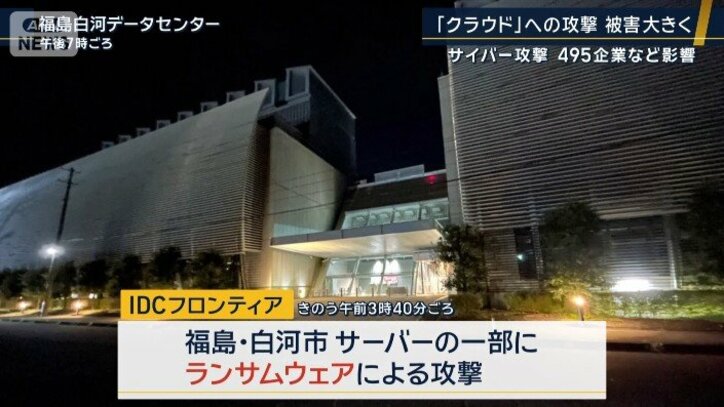
IDCフロンティアによりますと、7日午前3時40分ごろ、福島県白河市にあるサーバーの一部が、データを暗号化して身代金を要求する“ランサムウェア”による攻撃を受けました。
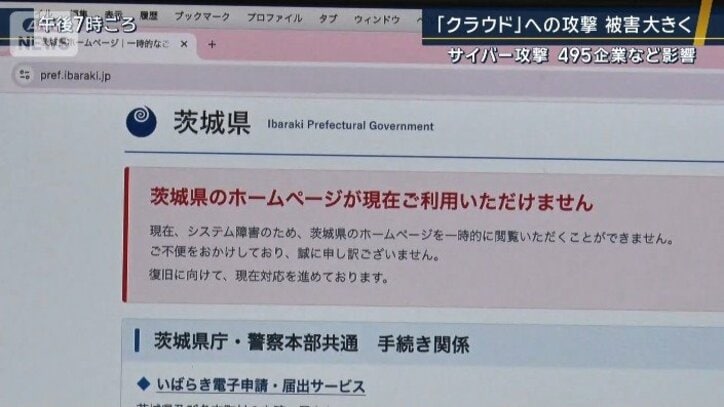
茨城県によりますと、担当者から「サーバーの電源が落ちた」との連絡があり、県や県警のホームページの閲覧ができなくなりました。
IDCフロンティアによりますと、被害は、これが初めてだったといいます。
IDCフロンティア
「かなり深刻な状況だととらえています。まだ、調査の段階で、当社のクラウドサービスの復旧見通しは立っていません」
政府が対策会議 世界でも被害
政府は、関係省庁会議が開かれ、情報は、NCO=国家サイバー統括室に集約することを決定。また、企業などへデータの適切な管理や、不必要な情報の削除を求めることなどが話し合われました。
デジタル化が進む国では、問題はさらに深刻です。
北欧の国、デンマークでは2日、日本でいうマイナンバーカードが登録されたデータベースが悪用されました。880万人分の名前、個人識別番号などが登録されていて、デンマーク政府が注意を呼びかけています。
急増する攻撃の背景には、AIの暗躍があります。
イスラエル発のサイバーセキュリティー会社の調査によりますと、簡単な指示をするだけで、役割を与えられた一般に公開されているAIが、ほぼ自律的に遂行していたことがわかりました。
独自検証“AIハッキング”の実態
AIは、どのようにサイバー攻撃を仕掛けるのでしょうか。
今回、サイバー攻撃などからウェブサイトを守る都内の専門企業に協力してもらい、攻撃を特別に実演してもらいました。
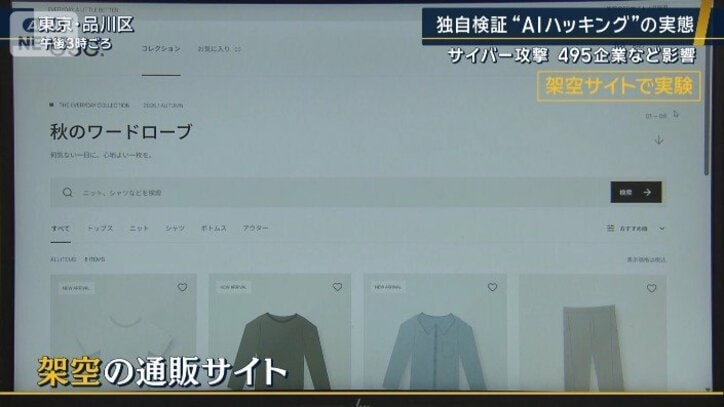
実験のためつくられた架空の通販サイト。サイトのURLを打って、実行するだけです。
サイバーセキュリティクラウドセキュリティーエンジニア 牧瀬拓巳さん
「AIを使ったツールで攻撃していきます。いまサイトの偵察をしている。例えば、“空き巣”に入るイメージ。窓が開いてないかなと見ていって、開いた窓があったら入り込む。何を盗むかタスクとして上がっていて、実行している。それを全部AIがやっている」
そして、10分後。
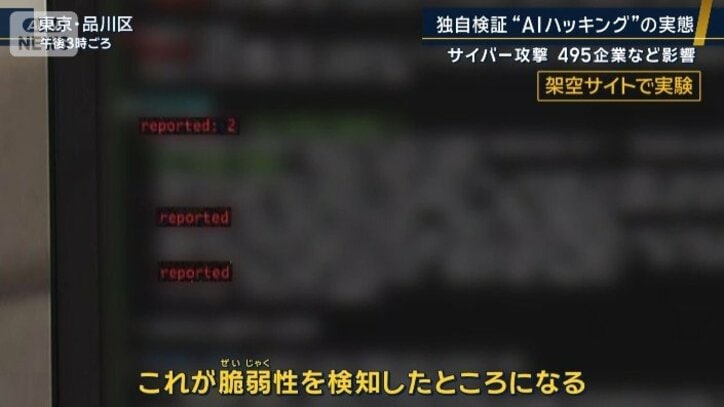
サイバーセキュリティクラウドセキュリティーエンジニア 牧瀬拓巳さん
「出ましたね。これが、脆弱性を検知したところになる」
AIの情報を基に処理を行うと、住所や電話番号などの個人情報の一覧が表示されました。
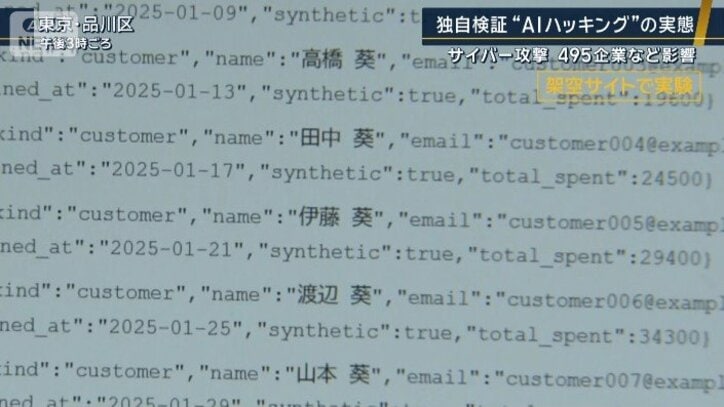
サイバーセキュリティクラウドセキュリティーエンジニア 牧瀬拓巳さん
「AIだからできるというより、AIだから早い。人間が一つ一つハッキングするより、かなり短時間で、知識がない人でもできちゃうところが、母数を増やしている可能性」
専門家「生成AIで脆弱性が容易に…」
こうした個人情報は、闇サイトで取引されるケースもあります。なかには、SNSなどのアカウントが160億件が39000ドル、日本円で約617万円で売りに出されていました。
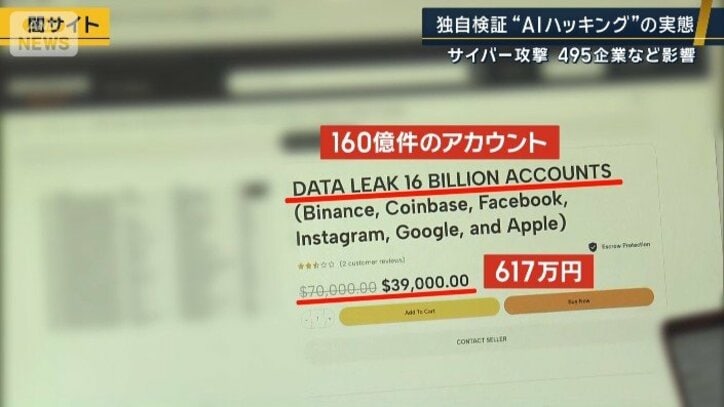
サイバーセキュリティクラウド代表取締役CTO 渡辺洋司さん
「160億件は、日本の人口よりも多いですし、世界中のアカウントが、ここで売られてしまっている可能性も」
今後、攻撃、そして情報の流出は、AIによって激化していく恐れもあります。
サイバーセキュリティクラウド代表取締役CTO 渡辺洋司さん
「これまでは、ハッカーといわれるような人たちが、高度なスキルを持っていないと、見つからないケースが多かった。生成AIをいっぱい並べて実行することによって、その脆弱性を見つけることが、非常に安易になっている。攻撃が増える、攻撃がしやすくなった背景になっているんじゃないか」
新段階の“AI悪用”どう防ぐ?
サイバー攻撃は、世界中で相次いでいます。
アメリカでは、9月初め、本人確認サービスの会社がサイバー攻撃を受け、1億5300万件分の運転免許証や身分証明書などが、不正にアクセスできる状態になり、闇サイト上で検索可能な形で売買・公開されていました。
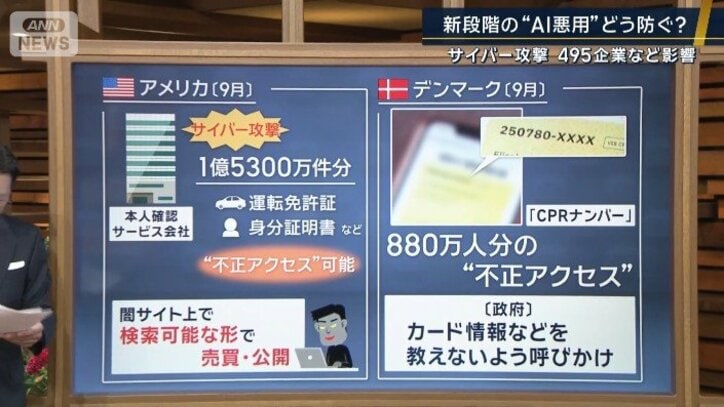
“世界一のデジタル大国”いわれるデンマークでは、9月、役所や銀行、図書館や結婚式の署名など、さまざまなサービスが受けられるデンマーク版の“マイナンバー”。その政府データベースに登録されていた880万人分の個人識別番号などが不正アクセスを受けました。政府は「識別番号を知っている相手から連絡が来ても、カード情報やパスワードを教えないよう」呼び掛けています。
韓国で起きたサイバー攻撃では、AIが使われたとの疑いが出ています。
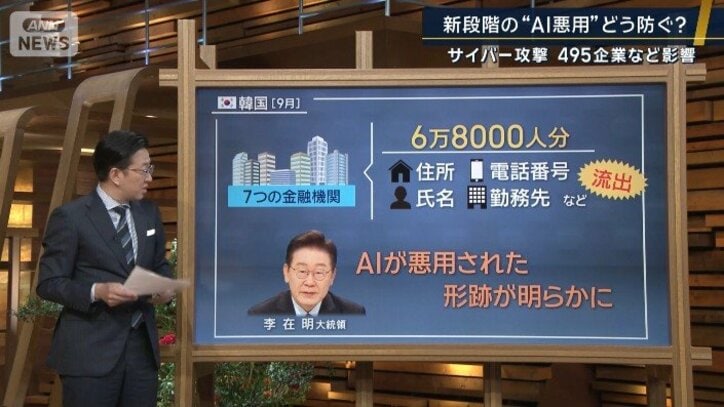
韓国では、先月下旬以降、大手銀行など7つの金融機関から68000人分の住所、氏名、電話番号、勤務先などの個人情報が流出。李在明(イ・ジェミョン)大統領は「AIが悪用された形跡が明らかになっている」と発言しています。
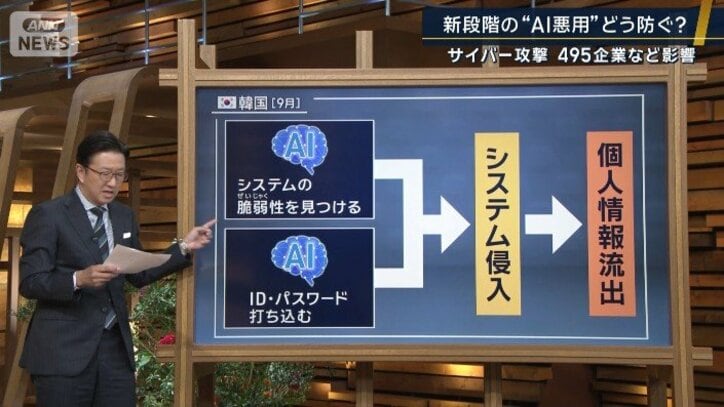
AIの具体的な手口も見えてきました。
システムの脆弱性を見つけるAIが、従業員専用サイトの脆弱性を見つけます。そして、そのサイトに ID・パスワードを自動的に打ち込み、攻撃するAIを使ってシステムに侵入して、個人情報を盗みとったとみられています。
こうした状況は、今後も、政府や自治体、企業も、システムを扱うあらゆる場所がリスクにさらされることになるのでしょうか。
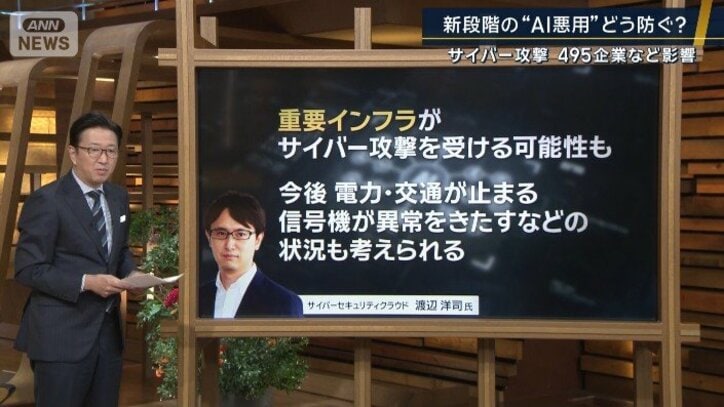
◆サイバー攻撃に詳しいサイバーセキュリティクラウドの渡辺洋司さんに聞きました。
渡辺さんは「重要インフラがサイバー攻撃を受ける可能性もある。今後、電力・交通が止まる、信号機が異常をきたすなどの状況も考えられる」といいます。
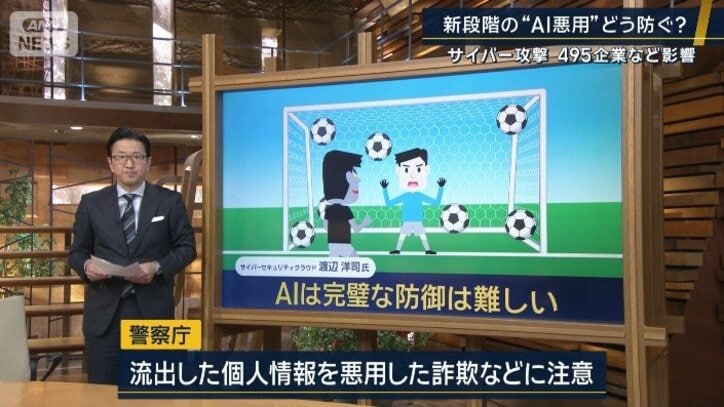
AIで防ぐということは難しいのでしょうか。
渡辺さんは「サッカーのPKに例えると、攻撃側は、どこにでも何回でもシュートを打てる。一方、守る側は、一本も決められてはいけない。現状では、AIでも、完璧な防御は難しい。むしろ、攻撃を受けたあと、どう素早く対応できるか、その準備を平時にしておくのが、いまできる最善策」と指摘します。