不正アクセスによる情報流出やサービスの停止が相次ぎ、この週末も一部で影響が続いています。暮らしにも広がる影響、今後はどうなるのでしょうか。(サタデーステーション10月24日OA)
商談途中で“断絶”も…影響広がる
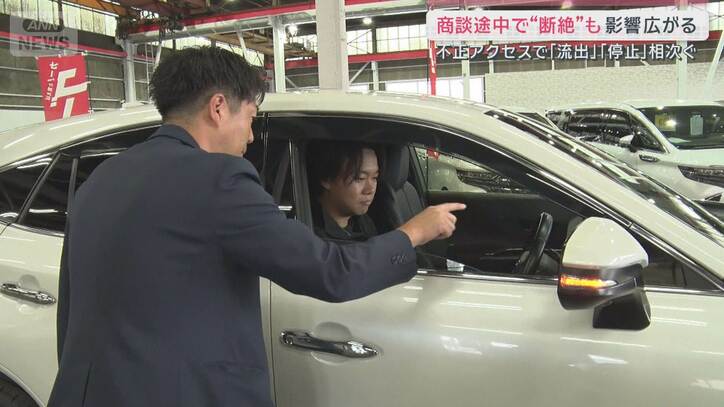
サタデーステーションが訪ねたのは、埼玉県にある自動車販売会社。訪れていた人に話を聞いてみると。
来店客(埼玉・越谷市 24日)
「欲しい車のグレードとか部品がついているのをネットで見ようかなと思ったときに開けなくて、一軒一軒車屋さんに(電話で)確認して、値段を比較しないといけなかったのでそこがちょっと大変でしたね」
“開けなかった”というのは中古車を探す際などに利用する情報サイト「カーセンサーnet」のこと。掲載された車についての問い合わせや来店予約などができますが、不正アクセスにより最大およそ370万件の個人情報流出の可能性があるとして、17日にサービスを停止しました。
5-STAR本店 吉田龍太朗部長(埼玉・越谷市 24日)
「全く問い合わせが入らない、(客が)問い合わせを入れようがないという状況になった」
通常5日間で130件程あるという問い合わせが、サービス停止期間中は当然ゼロに。22日にはサイトの一部が復旧しましたが、24日に店舗を取材した時点では問い合わせや来店予約機能は停止したままでした。(安全性を確認でき次第、順次再開)
5-STAR本店 吉田龍太朗部長(埼玉・越谷市 24日)
「(運営側から)聞いている話だと、現状(完全)復旧の見通しは立っていないと」
今週も様々な企業や団体で相次いだ不正アクセスによる情報流出。不正な操作でFXの取引口座に被害が出ているGMOインターネットグループは、不正アクセスによる損失を認めた場合には補償をする方針を示し、能動的サイバー防御の適用を政府に要請しました。
世界中で利用「PHP」に脆弱性
こうした中、また別の課題が発生したのは21日。高市総理が異例の呼びかけを行ったのは。
高市総理大臣(SNSへの投稿 21日)
「大至急のお願いです。PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています」
PHPとは世界のウェブサイトのおよそ7割で使用されているプログラミング言語。この脆弱性を放置すると外部から不正アクセスされる恐れがあるため、世界中のウェブサイトやアプリが修正対応のために停止する事態になったのです。23日、千葉県で開かれていたのはセキュリティ会社などが参加するイベント。
報告・高橋和ディレクター(Japan IT Week 秋 千葉・幕張メッセ・23日)
「こちらのブースでは脆弱性診断に関するサービスを紹介しており、多くの来場者が説明を受けています」
参加していた企業からは。
IT企業の開発担当
「PHPの緊急対策のグループが作られて会議も行われたりしました」
IT企業の開発担当
「実際に担当しているアプリのサーバーを停止させる作業が発生したのでバタバタでした」
“予防的措置で停止”医療の予約も
PHPで予約システムを構築していたこちらのクリニックでは、24日ようやく予約を本格的に再開しました。
東京ビジネスクリニック 内藤祥医師(東京・千代田区 24日)
「予約システムが2日間停止をして、このような予約サイトにアクセスできない状況が続いていました」
患者のおよそ7割が利用しているというネット予約システム。
東京ビジネスクリニック 内藤祥医師(東京・千代田区 24日)
「事前に予約をして来院するという通常の流れが止まってしまいますので、受診される患者さんの数は(2日間で)3割~4割ぐらい減っていたと思います」
セキュリティ会社に問い合わせ殺到
今回PHPの脆弱性を発見したのはAIだったといい、このAIを提供している企業は今後数カ月はこうした弱点の発見が急増すると予測しています。サイバーセキュリティ対策を行う会社には、先月から問い合わせが殺到しているそうです。
Trend AI(トレンドマイクロ)福田俊介執行役員(23日)
「本当に桁が違うぐらいの急増レベル。PHPの脆弱性が公表されてからは、どのように守るべきなのかという問い合わせが非常に増えている状態」
PHPの脆弱性に関しては個人ができることはないといいますが、万が一情報が漏洩した場合に備え詐欺やフィッシングメールに引っかからないよう注意が必要だといいます。
AIによる「人間業でないレベルの攻撃」急増 今後は?
以前は人間主体で行われていたサイバー攻撃。それがいまや自律したAIが自分で判断し攻撃をしてくるようになったため、防ぐ側もAIを取り入れていかなければ、攻撃のスピードや量に対応できないと指摘します。
Trend AI(トレンドマイクロ)福田俊介執行役員(23日)
「AIの速度、人間業ではないレベルの攻撃が非常に増えている。(被害が)まだしばらくおさまる気配はないですよね。守備側もAIを使って防御するという発想が欲しいのかなと」
高島彩キャスター:
「相次ぐ不正アクセスや個人情報の流出ですが、実際に不正利用などの二次被害はどれくらい出ているんでしょうか?」
板倉朋希アナウンサー:
「実は、その被害実態を把握するのは非常に難しいようで、VTRでも取材したTrendAIの福田さんによりますと『個人情報が不正利用されても、どこから漏れた情報が原因なのか特定するのは難しい』ということなんです」
高島彩キャスター:
「そうなると、情報を流出させた企業に被害の補償をしてくださいと言いたくても出来ないということなんでしょうか?」
板倉朋希アナウンサー:
「元ITエンジニアでサイバー犯罪にも詳しい河瀬季弁護士に伺いました。基本的に情報流出させた会社が補償することはなく、お詫びや慰謝料として数千円から数万円が支払われるケースが多いということです。実際に補償するのはクレジットカード会社や銀行などの金融機関で、補償の条件は各社の規約で異なりますが、一般的にはクレジットカード会社は届け出から60日前までの被害について、カード番号や暗証番号を他人に教えたなどの重大な過失がなければ全額補償してくれるということです。一方、銀行は届け出から30日前までの損害は補償してくれますが、近年はネット取引でのパスワード管理など利用者のセキュリティ意識に対して、銀行側の審査も厳しくなっているので審査基準に満たない場合、補償される割合が低くなるケースも多くなっているということでした」
高島彩キャスター:
「ではきちんと補償をしてもらうために“これだけはやっておいたほういい”ということはあるんでしょうか?」
板倉朋希アナウンサー:
「河瀬弁護士に“最低限やっておくべきこと”を伺ったところ、まず被害に気付かず補償期間が過ぎてしまうことがないように口座残高やカードの利用明細は月に1回は確認する。ID・パスワードをスマホやパソコン上のメモやスクショで保存しないこと。さらに銀行が推奨するセキュリティサービスを積極的に利用する。こうした対策をしておくことで、銀行からもセキュリティ管理を適切に行っていたと判断されやすく、補償を受ける上でプラスに働くこともあるということでした」
ジャーナリスト柳澤秀夫氏:
「個人にできることは限界がありますし、未然に防ぐこともほぼ不可能に近いと思うんです。『能動的サイバー防御』という話もありましたが、これは政府が主体的に判断するものであり、一企業からの要請で発動していいかどうか、まだまだハードルは高そうです。こういったものは管理監督も必要になってきますし、『私たちがいま生きている時代は、リスクから逃れることはできないんだ』ということを改めて痛感せざるを得ないなという気がします」
高島彩キャスター:
「被害を完璧に防ぐのは難しいですから、その後を想定して自分たち出来る防御、対応をしておくことも必要かもしれませんね」