インターネット企業のGMOが不正アクセスを受けた問題で、攻撃側は日本円で1億6000万円余りの身代金を要求しています。その期限まで残り5時間ほどです。さらなる情報流出への懸念が高まっています。
【画像】利用者に届いた「ハッキングチーム」を名乗る脅迫メールの文面
身代金要求 期限まで5時間弱
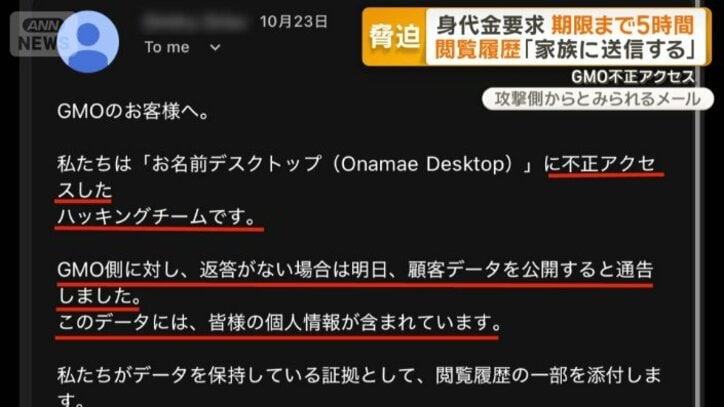
攻撃側からとみられるメール
「不正アクセスしたハッキングチームです」
「GMO側に対し、返答がない場合は顧客データを公開すると通告しました」
「このデータには、皆様の個人情報が含まれています」
利用者に送られた「ハッキングチーム」を名乗る一通のメール。GMOの返答がなければ、データを公開すると主張しています。
返答期限は27日の正午で、残り5時間を切っています。
被害に遭った利用者
「自分の個人情報が流出した時にどのような影響になるのかというのは、ちょっと今は計り知れないですね」
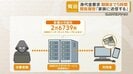
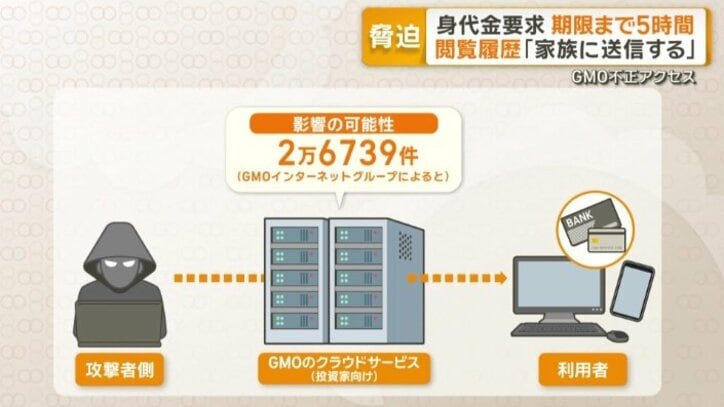
影響があるとみられるサーバーの数は2万を超えていて、すでに一部の利用者の間で身に覚えのない不正な取引が確認されているといいます。
不正アクセスを受けたのは、GMOインターネットグループが提供するFX取引の投資家に向けたクラウドサービスです。
「損失額が182万円くらい。(資金を)確認したらゼロになっていて。『嘘でしょ』と思って。頭が真っ白になって」
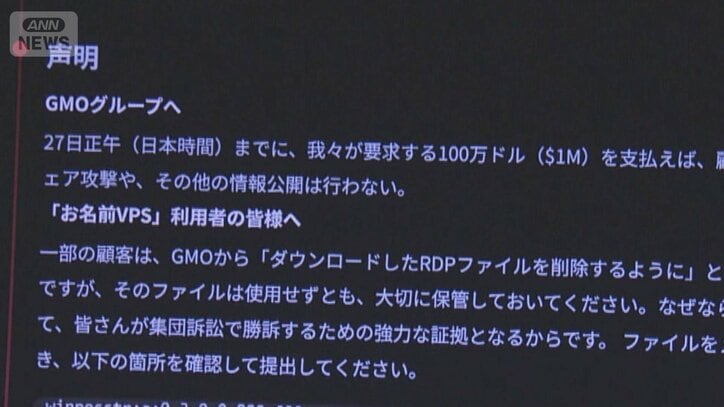
専門家によると、攻撃側は利用者のパソコンデータの「すべてにアクセスできた」と主張。27日の正午までに100万ドル(日本円でおよそ1億6000万円)を支払わなければ、入手したデータを公開するなどと脅迫しているとみられます。
熊谷社長のブログから
「社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されておりました。その対応の深度とスピードが十分ではなく攻撃者にその間隙(かんげき)を突かれてしまいました」
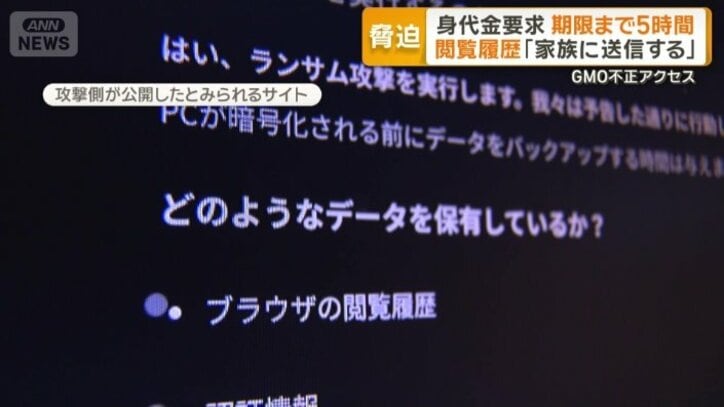
攻撃側のものとみられるウェブページでは「ブラウザーの閲覧履歴」のほか「メールアドレス」「残高を含む認証情報」など、およそ14万口座のデータを保有していると主張しています。
こうしたデータを家族や知人、ビジネス上の連絡先に送信すると脅迫しているのです。
脅迫手口は“異例”
実際、利用者には閲覧履歴の一部とみられるファイルがメールで送られてきたといいます。
被害に遭った利用者
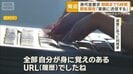
「(添付の)ファイルは確認したんですが、全部自分が身に覚えのあるURL(履歴)でしたね。かなり怖いです」
専門家は、サービスの利用者にまで攻撃が及ぶのは“異例”だと指摘します。
IIJ 技術統括部長 堂前清隆さん
「10年くらいの傾向を見ていても、個人のパソコンからの情報が持ち出され、それが脅迫の材料にされるというパターンはめずらしい」
「個人のパソコンに入っている家族の写真や電子メールも取られているのではないかと言われている」
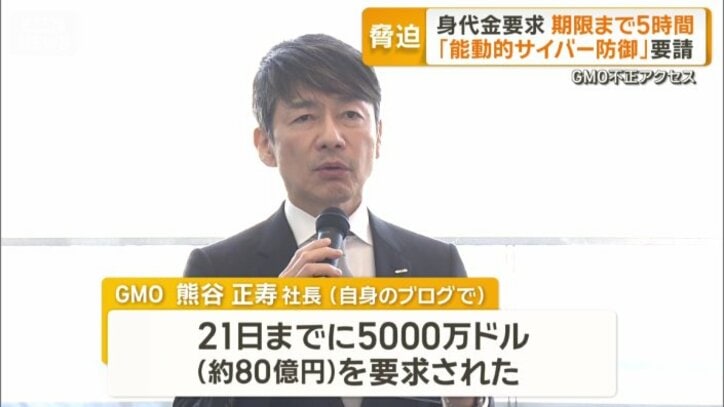
GMOの熊谷社長は自身のブログで、当初21日までを期限に不正アクセスの攻撃者側から5000万ドル(日本円にしておよそ80億円)を要求されていたと明らかにしました。
GMOは対処方法を見つけるため、利用者の端末を預かりGMOのホワイトハッカーチームが解析しています。
また、警察や自衛隊が攻撃元のサーバーに侵入して無害化する「能動的サイバー防御」の適用を政府に緊急要請しています。
熊谷社長のブログから
「国民の大切な資産とデータが国境を越えた脅威にさらされている今、実質的な国民生活への影響に照らして適用可能性を検討していただきたい」
GMOは「攻撃者からの要求には応じない」とコメントしています。
(「グッド!モーニング」2026年10月27日放送分より)
この記事の画像一覧