9月下旬以降、外部からの不正アクセスによる個人情報の漏洩の発表が大手企業で相次いでいます。
タイムズカー情報流出で免許センターに再交付求める列 集団訴訟は2200人超
GMOグループでは、不正アクセスを受けて、会員のポイント286万円分が勝手に交換されるなど、被害も出ています。
スカラコミュニケーションズに不正アクセス
最大5社の情報71万件余りが情報漏洩か
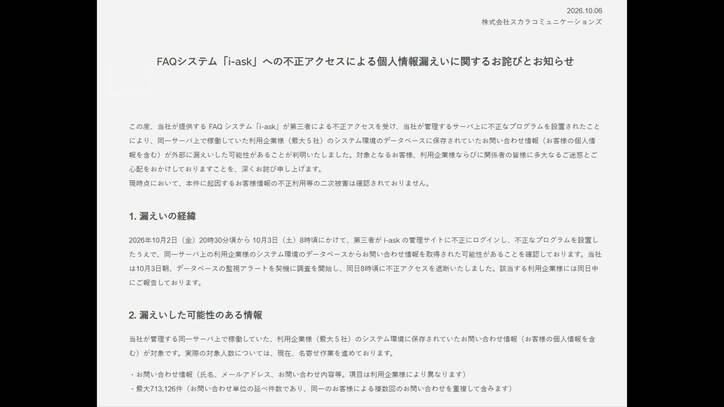
企業向けに問い合わせ受付システムを提供するスカラコミュニケーションズは不正アクセスを受け、最大5社の情報71万件余りが漏洩した可能性があると発表しました。
シチズン時計と大和証券はウェブサイトの問い合わせ受付業務を委託するスカラコミュニケーションズが不正アクセスを受け、個人情報などが流出した可能性があると明らかにしています。
スカラコミュニケーションズによりますと、2日夜から3日朝にかけて、提供するシステムが不正にログインされ、不正なプログラムによって同じサーバー上にある利用企業の情報を取得された可能性があるということです。
最大で5社の個人情報など延べ71万3126件が流出した可能性があり、実際の対象人数は調査中だとしています。
(6日19:45)
木原官房長官「大変深刻」「全体像の把握に努めている」
木原官房長官
「さまざまな事業者や団体、または企業を狙って、さまざまな手口でサイバー攻撃が行われ、情報流出事案も続発をしておりまして、その点大変深刻に受け止めております」
木原長官は相次ぐ情報流出事案の「関連性があるかは明らかではない」としたうえで、政府としてサイバー攻撃の手口や傾向を分析し、「被害の全体像の把握に努めている」と説明しました。
また、政府として、海外の捜査機関などと連携した被害防止策を実施していると述べました。
個人情報の悪用などを防ぐため、多要素認証の利用やパスワードの使いまわしを避けるなどの対策を講じるよう呼びかけました。
さらに、企業などがサイバー攻撃を受けた場合には、初動対応のアドバイスなど支援を行っているため、速やかに警察などに通報や相談するよう求めました。
(6日17:33配信)
シチズン時計 問い合わせシステムへの不正アクセス
10万人分の個人情報が漏洩か
シチズン時計は、ウェブサイト内の問い合わせシステムへの不正アクセスにより、およそ10万人分の個人情報が漏洩した可能性があると発表しました。
シチズン時計によりますと、不正アクセスを受けたのは、ブランドのウェブサイトの問い合わせ受け付け業務を委託する「スカラコミュニケーションズ」社です。
2日の夜から3日の朝にかけて不正アクセスを受け、およそ10万人分の氏名や住所、電話番号のほか、銀行口座やクレジットカードの情報などが流出した可能性があるとしています。
現時点で二次被害は確認されていないとしています。
シチズンは、関係者を装った不審なメールや電話などに注意を呼びかけています。
(6日17:08配信)
JR東日本が定例会見
JR東日本の喜勢陽一社長が6日午後、定例会見で質問に応じました。
JR東日本 喜勢陽一社長(定例会見から)
(Q.サイバー攻撃や不正アクセスなどへの対策についての考えは)もちろんですね、鉄道というインフラを担っている事業者でありますので、そうしたサイバーセキュリティというのは非常に大きな、むしろ我々にとって最大の課題であるという風に位置付けております。
運行システムそのものは非常にクローズしたシステムでありますので、外から入るということは基本的にはできないような構造になっています。ただ、この世界に「絶対」ということはありませんから、常にセキュリティレベルは上げていくということで、事柄の性質上、具体的なことは申し上げられませんけれども、私どものグループ会社にJR東日本情報システム株式会社という通信・システムの会社があります。そうしたところと連携をしながら、外部の専門知見も入れながら、サイバーセキュリティについては常に精度を高めるという取り組みをしております。また、DDoS攻撃などについても、速やかに状況を把握して速やかに対応を打てるような仕組みも(運行システムとは別で)構築をしているところであります。
ただ、これはまさに攻撃する側とのいたちごっこみたいなところがありますから、常に専門家と一緒にセキュリティレベルを上げる取り組みを継続的に行っております。
その中で、やはりこれから大切になってくるのは、官民がしっかり連携するということだという風に思います。今もその官民連携には参画させていただいておりますけれども、我々民間事業者だけでは把握できないような情報などもぜひ連携させていただいて把握するなど、システムをしっかりと構築するとともに、周囲に何か様々な動きがあればそうしたものを早めに取得させていただき、対応策を立てたいということで、今、関係省庁との間でも連携をお願いしているところであります。
これはいかに入ってこないようにするのかということですが、もう一つ大切なのは「入ってきた時にどうするのか」ということも合わせて考えなければいけない、というのがこの問題のもう一つの側面だという風に思います。そうした意味でも「何かあった時にどうするのか」という対応についても、今、専門家の皆さんと意見を交わしながら、一定程度のものはできているんですけども、世の中で起こっている様々な事情も踏まえて、常にリニューアルして精度を高める取り組みをしているところでございます。
事柄の性質上、抽象的な話になってしまいましたけれども、基幹インフラの事業者としてしっかりと取り組んでいるということはご理解いただけたらと思います。
(6日17:14)
不正アクセス 経済同友会トップが警鐘
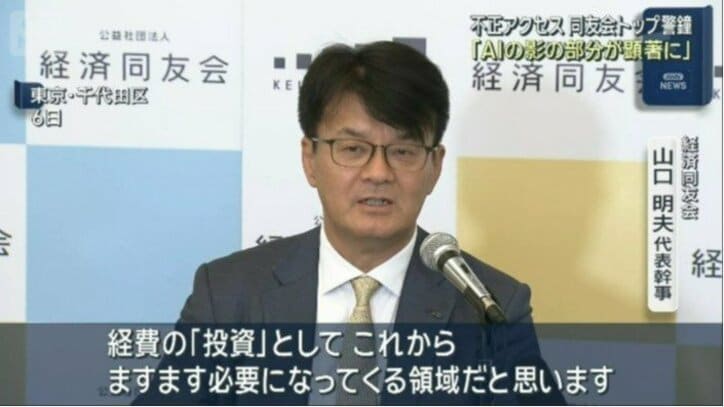
経済同友会の山口代表幹事は、サイバー攻撃による企業からの情報漏洩が相次いでいることについて、「セキュリティー対策は『投資』としてますます必要になる」と訴えました。
経済同友会 山口明夫 代表幹事
「セキュリティーの対策については各企業『コスト』という感じではなくて、経費の『投資』としてこれからますます必要になってくる領域だと思います」
山口代表幹事は、サイバー攻撃にAIが使われるケースは、去年より56%増加しているとの調査結果を明らかにし、「AIの影の部分が顕著に現れてきた」と指摘しました。
各企業は、システムの脆弱性を放置しないなどの対策が必要だとした上で、サイバー攻撃で対象となった企業や日本しか持っていない情報が公開されれば、さらに大きな影響が出ると警鐘を鳴らしました。(6日13:50)
大起水産 公式アプリシステムに不正アクセス
17万5千人分の個人情報が漏洩か
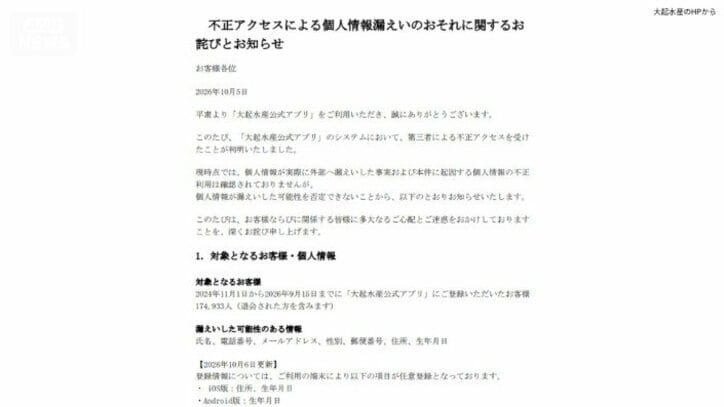
回転寿司チェーンなどを運営する「大起水産」は公式アプリのシステムが第三者による不正アクセスを受け、およそ17万5000人分の個人情報が漏洩した可能性があると発表しました。
対象となるのは2024年11月から今年9月15日までに「大起水産公式アプリ」に登録した17万4933人で、すでに退会した人も含みます。
漏洩した可能性があるのは、氏名や電話番号、メールアドレス、性別、住所、生年月日です。
パスワードは別のサーバーで管理されていて漏洩した可能性のある情報には含まれていないとしています。
大起水産によりますと、現時点で個人情報が実際に外部へ漏洩した事実や、不正利用は確認されていないということです。
一方、漏洩した可能性は否定できないとして、対象者には順次メールで連絡しています。
大起水産は、先月15日に不正アクセスを確認し、外部からのアクセスを防ぐ対策を実施したほか、現在も専門会社による調査を進めています。(6日13:14)
ミスターマックスのサーバーに不正アクセス
174万人分の個人情報が流出
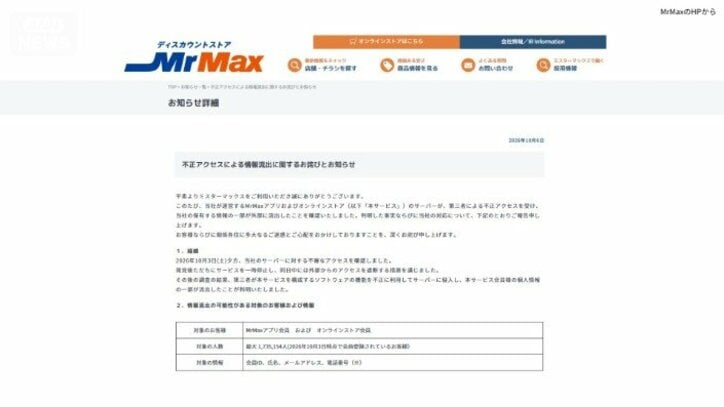
ディスカウントストアを展開するミスターマックスは、サーバーに不正アクセスがあり、最大でおよそ174万人分の個人情報が流出したと発表しました。
ミスターマックスホールディングスによりますと、今月3日、ミスターマックスのサーバーに不審なアクセスがあり、調査した結果、第三者が不正にサーバーに侵入し、個人情報が流出したことが判明したということです。
流出した個人情報は、ミスターマックスのアプリとオンラインストア会員の氏名や電話番号、メールアドレスで、最大でおよそ174万人分に上る可能性があります。
クレジットカード情報やパスワードなどは流出しておらず、ミスターマックスホールディングスは「流出した情報を悪用した被害は確認していない」としていますが、今後「フィッシングメール」などが届く可能性があるとして、注意を呼び掛けています。(6日13:13)
赤沢経産大臣が閣議後会見
赤沢経済産業大臣が6日午前、閣議後会見で質問に応じました。
赤沢経済産業大臣(閣議後会見から)
(Q.企業への不正アクセスが相次いでいることについて、大臣の受け止めと今後の経産省の対策は)それからもう1点ですが、最近国内企業がサイバー攻撃を受け、複数の個人情報漏洩事案が発生していると承知をしております。
サイバー攻撃のリスクへの備えは、技術情報の流出防止や事業活動の継続といった経済安全保障の観点からも重要でございます。
企業各社におかれては、基本的な対策として、組織のトップが責任を持って必要なリソースを確保し、対応を主導するということがまず一番大事だと思います。
加えて、脆弱性情報の早期把握と対応、さらには内部システムのあらゆる挙動を常に確認する、いわゆるゼロトラストへの移行などを進めていただきたいと考えております。
特に、当省所管の重要インフラ事業者に対しては、本年5月、私から直接、各業界のトップに対して要請を行うなど、経営者レベルも含めた注意喚起・フォローアップを継続的に実施しているところでございます。
また経済産業省としては、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の実現や人材育成など、産業界全体の対策強化にも取り組んでおります。
NCO(国家サイバー統括室)とも連携をし、引き続きサイバーセキュリティの確保に取り組んでまいりたいと考えております。
(6日11時すぎ)
GMOに不正アクセス
ポイント286万円分の不正利用も確認
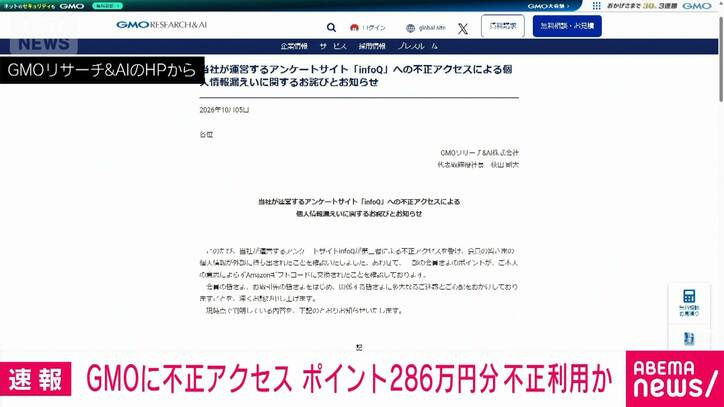
GMO(ジーエムオー)グループのアンケートサイトが不正アクセスを受け、会員のポイント286万円分がAmazonギフトカードに勝手に交換されていたことが分かりました。
不正アクセスを受けたのは、GMOリサーチ&AIが運営するアンケートサイト「infoQ」です。
運営会社によりますと、「第三者がソフトウェアの脆弱性を悪用して侵入した」としていて、流出した個人情報は最大94万8498件にのぼります。
氏名や住所、電話番号、パスワードなどが含まれています。
また、会員のポイントが勝手にAmazonギフトカードに交換されていました。
被害件数は611件、総額286万9500円分にのぼるということです。
対象者には個別に連絡をしていて、不正に交換されたポイントは、運営会社が全額を補填するとしています。
ここのところ大手企業の間では不正アクセスの被害が相次いていますが、二次被害が確認されたケースは初めてとみられます。(6日11:19配信)
大手企業で不正アクセス相次ぐ
「焼肉きんぐ」の運営会社は5日、1000万件を超える会員情報の漏洩を明らかにしました。
焼肉きんぐを運営する物語コーポレーションによりますと、公式アプリの会員管理システムに不正アクセスがあり、1078万件あまりの氏名やメールアドレス、電話番号などが漏洩しました。
クレジットカードなどの決済情報は保持していないとしています。
情報が不正に利用された事実は確認されていないということです。
不正アクセスをめぐっては、カーシェアリングサービス「タイムズカー」の利用者の個人情報が最大660万件漏洩したほか、東京メトロや佐川急便、ヤマト運輸、第一ライフグループや大和証券などが漏洩の可能性を明らかにするなど被害が相次いでいます。(6日07:00配信)
焼肉きんぐ 会員情報1078万件漏洩
アプリ登録者ほぼ全員流出
焼肉きんぐを運営する物語コーポレーションは不正アクセスを受け、焼肉きんぐの会員情報1078万件余りが流出したと発表しました。
物語コーポレーションによりますと、公式アプリの会員管理システムに不正アクセスがあり、ユーザー登録されている1080万8784件のうち、1078万8963件の氏名、メールアドレス、電話番号などが漏洩しました。
クレジットカードなど決済情報は保有していないとしています。
2日に不正アクセスを確認し、3日に漏洩を確認しました。
現時点で不正に利用された事実は確認していません。
現在は防御措置を取ったうえでサービスの提供を続けているということです。
原因や経緯については詳細な調査を進めているとしています。(5日18:52配信)
大和証券 顧客情報22万件漏洩か
業務委託先に不正アクセス
大和証券は委託先企業への不正アクセスによって、顧客の個人情報などおよそ22万件が漏洩(ろうえい)した恐れがあると発表しました。
大和証券によりますと、2日の夜から3日の朝にかけて、インターネット経由での問い合わせ内容の管理を委託している企業のサーバーに不正アクセスがありました。
漏洩の恐れがあるのは顧客の氏名やメールアドレス、口座番号などおよそ11万人の個人情報に加え、個人を特定できない情報も含めるとおよそ22万件に上ります。
こうした情報では証券口座へのアクセスや取引はできないとしていて、これまでに不正な取引は確認されていないということです。
ここのところ大手企業を狙った不正アクセスが相次いでいて、カーシェアリングサービスの「タイムズカー」利用者の個人情報が最大660万件漏洩したほか、第一ライフグループなども被害に遭っています。(5日14:05配信)
日経新聞にサイバー攻撃と不正アクセス
日経新聞がサイバー攻撃を受け、社員になりすました不審なメールが取材先などに、およそ9000件送信されていたことが分かりました。
日経新聞によりますと、社員が使っていた業務用ソフトに不正なログインが行われ、メールの送信先の氏名やアドレスのほか、一部のメールの内容が流出したとみられます。
先月30日には、社員になりすまし悪性サイトに誘導する不審なメールが、取材先などにおよそ9000件送信されたということです。
日経新聞は送信先に連絡し、メールの削除を依頼しています。
また、7月下旬以降、業務で使っていたクラウドサービスも不正なアクセスを受け、社員や取引先などの個人情報が漏洩(ろうえい)した疑いもあるとしています。(4日18:15配信)
第一ライフグループ 個人情報12万人分流出か
人事システムに不正アクセス
第一ライフグループは人事システムが不正アクセスを受け、最大約12万人分の従業員らの個人情報に流出の恐れがあると発表しました。
流出の恐れがあるのは第一ライフグループと傘下の第一生命の従業員約5万人に加え、退職者約7万人の氏名や従業員番号、住所などの個人情報です。
グループ会社への出向者なども含みます。
先月24日、従業員向けの人事システムに不正アクセスが検知されたということです。
現時点で従業員らの二次被害や顧客情報への不正アクセスは確認されていないとしています。(2日21:55配信)
ヤマト運輸に不正アクセス
ヤマト運輸によりますと、不正アクセスが確認されたのは通販サイトで注文した商品を受け取った後にコンビニ店などで代金を支払うことができる「クロネコ代金後払いサービス」です。
このサービスの利用者の氏名、住所、電話番号などのほか、請求金額や債権残高などといった情報が外部に流出した可能性があるということです。
クレジットカード情報、パスワード情報などは含まれていません。
ヤマト運輸は流出の件数や範囲などは調査中だとしたうえで、情報セキュリティーの強化や再発防止策の検討を進めていくとしています。(10月2日 18:41配信)
佐川急便に不正アクセス
氏名や住所、電話番号など外部に流出の可能性
佐川急便によりますと、外部からの不正アクセスが確認されたのはウェブサイトで荷物の現在地などを確認するための「お荷物問い合わせサービス」です。
この不正アクセスで、送り状に記入される送り主と届け先の氏名や住所、電話番号などが外部に流出した可能性があるということです。
クレジットカード情報やパスワードは含まれていないということです。
不正アクセスを確認してからはインターネットでの荷物問い合わせサービスなどは停止していて、情報が流出した件数や範囲などについては現在、調査を進めているほか、専用の問い合わせ窓口も開設しました。
佐川急便は「現在、影響範囲及び原因について調査を進めております。今後、新たな事実が判明した場合は速やかにお知らせして参ります」とコメントしています。(10月1日17:28配信)
タイムズカー 個人情報約660万件が流出
ウェブシステムに不正アクセス
カーシェアリングサービス「タイムズカー」を展開する「パーク24」によりますと、25日、ウェブシステムに外部からの不正アクセスを検知したということです。
その後の調査で、システムに保存されていた個人情報が最大で660万件漏洩したことが分かったということです。
漏洩した情報には利用者の氏名や住所、電話番号のほか、運転免許の情報などが含まれるということです。
会社は不正アクセスを確認した後、通信を遮断する措置を取っていて、現時点で漏洩した情報が不正に利用された事実は確認できていないとしています。
カーシェアリングのサービスは通常通り継続しているということです。(9月28日15:44配信)
東京メトロ “国外”からの不正アクセスを確認
東京メトロによりますと、20日にメトポ(メトロポイントクラブ)会員へのメール配信サービスに不具合が発生したため調べたところ、サービスを委託する会社のサーバーに、国外からと思われる不正なアクセスがあったことを25日に確認しました。
漏洩した可能性があるのはサービス利用者のメールアドレスおよそ5万9000件で、不正アクセスを受けたサーバーに他の情報は含まれていないということです。
また、被害が広がらないよう、すでに技術的な措置を取ったとしています。
東京地下鉄は、影響を受けた可能性のある情報の範囲や件数の特定を進めるとともに、原因究明と再発防止策の検討を続けるということです。(9月27日13:47配信)
京王電鉄「ランサムウェア」攻撃でシステム障害
鉄道運行には支障なし
京王電鉄はデータを暗号化して身代金を要求してくる「ランサムウェア」による攻撃を受けたことを明らかにしました。鉄道の運行に支障はないということです。
京王電鉄は26日未明、グループ会社のサーバーに「ランサムウェア」から攻撃を受けた影響で、システム障害が発生していることを確認したと発表しました。
この影響によって、京王グループの一部の店舗でクレジットカードでの決済やホテルの宿泊予約ができなくなっています。
ただ、鉄道の運行に支障はなく、これまでに顧客の個人情報などが漏洩(ろうえい)した事実は確認できていないとしています。
京王電鉄は被害が拡大しないよう措置を取ったうえで、警察などと協力して影響について調査を進めるとともに、早急な復旧を目指すということです。(9月27日01:23配信)
デジタル庁のシステムに不正アクセス
公務員らの個人情報24万件超漏洩の可能性
デジタル庁は、政府機関に提供している業務システムに不正アクセスがあり、公務員らの個人情報24万件余りが漏洩(ろうえい)した可能性があると明らかにしました。
不正アクセスを受けたのは、デジタル庁が政府機関に提供する「ガバメントソリューションサービス」です。
6月、システムの保守や運用をする担当者のアカウントを利用した不正アクセスが検知されました。
調査の結果、利用する政府職員や民間の事業者などの氏名やメールアドレス、職場の住所といった個人情報合わせて約24.6万件が外部に流出した恐れがあることが分かったということです。
マイナンバーや口座情報などは含まれておらず、現時点で悪用の被害は確認できていないとしています。
デジタル庁は謝罪し、「セキュリティー対策の強化に努める」としています。(9月6日13:01配信)
この記事の画像一覧