ネットセキュリティー事業も手掛けるGMOグループがサイバー攻撃を受け、およそ95万件の個人情報の流出が発覚しました。勝手にポイントが交換される被害も出ています。
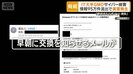
【画像】ポイントが勝手にAmazonギフトコードに交換されたことを知らせるメール
住所、電話番号などが…
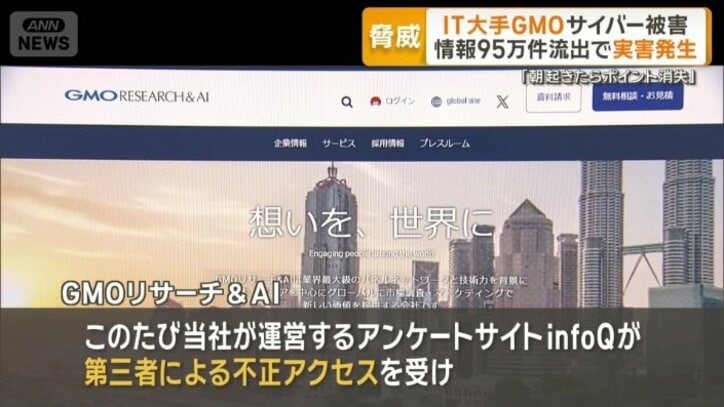
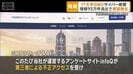
GMOリサーチ&AI
「このたび、当社が運営するアンケートサイトinfoQが第三者による不正アクセスを受け、会員の皆さまの個人情報が外部に持ち出されたことを確認いたしました」
狙われたのは、傘下にネットセキュリティー企業を擁する大手IT企業のGMOグループです。
グループ企業が運営するアンケートサイトがサイバー攻撃を受け、会員の名前やメールアドレス、住所、電話番号など、最大でおよそ95万件の個人情報が流出しました。
被害者2人を取材
今回の流出を巡っては、被害も確認されています。
GMOリサーチ&AI
「一部の会員さまのポイントが、ご本人の意思によらずアマゾンギフトコードに交換されたことを確認しております」
番組は「勝手にポイントを交換された」と訴える、被害者2人を取材しました。
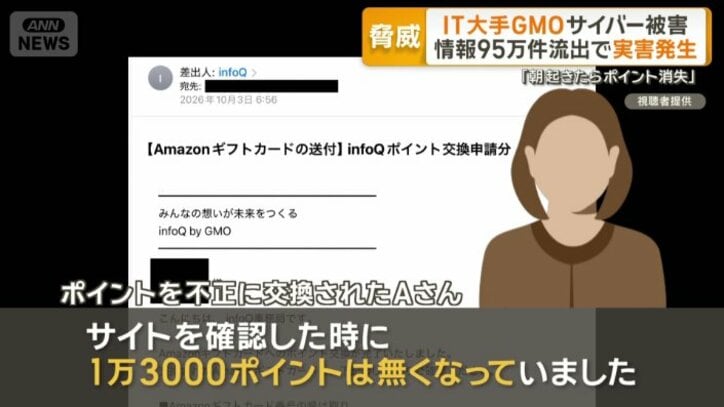
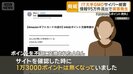
ポイントを不正に交換されたAさん
「サイトを確認した時に1万3000ポイントはなくなっていました」
ポイントを不正に交換されたBさん
「大手なので信用していたため、情報漏洩(ろうえい)がものすごく心配です」
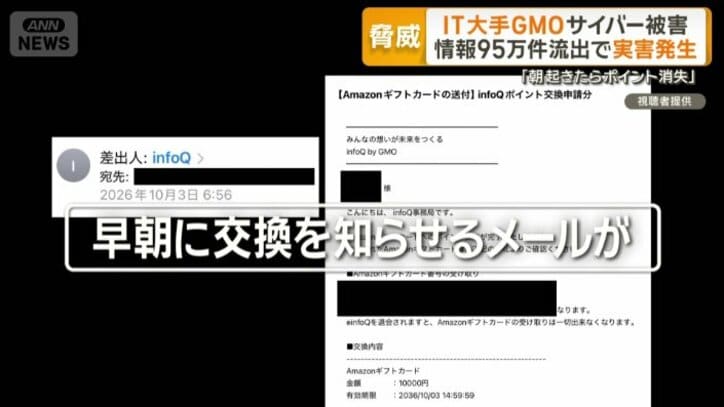
いずれも、ポイントがアマゾンギフトコードに交換されたことを知らせるメールが、早朝に届いていたといいます。
被害件数は611件で、被害総額は286万9500円分。不正に交換されたポイントは、運営会社が全額補填するということです。
ミスターマックス、シチズン時計も…
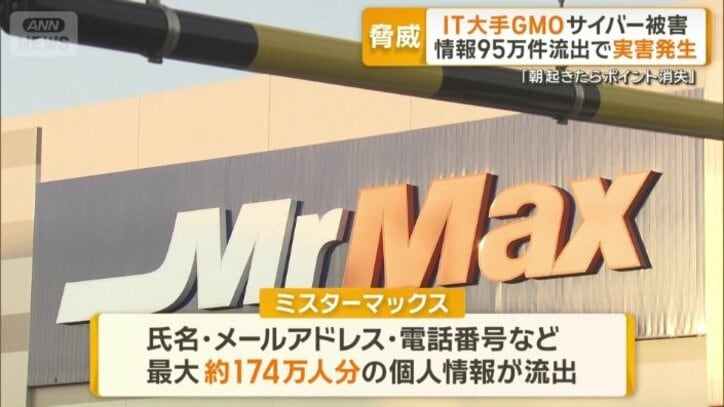
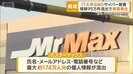
6日は、ディスカウントストアのミスターマックスも、最大でおよそ174万人分の個人情報が流出したと発表しました。
シチズン時計も、ウェブサイトの問い合わせを請け負う委託先が不正アクセスを受け、クレジットカード情報などを含む個人情報、およそ10万人分が流出した恐れがあると発表しています。
(2026年10月7日放送分より)
この記事の画像一覧