旅行予約サイトの『スカイチケット』を運営する『アドベンチャー』は、住所・氏名・生年月日などの個人情報、約1464万件が流出したと発表しました。
スカイチケット
「お客さまの大切な情報をお預かりする立場にありながら、このような事態を招きましたことを、重ねて深くお詫び申し上げます」
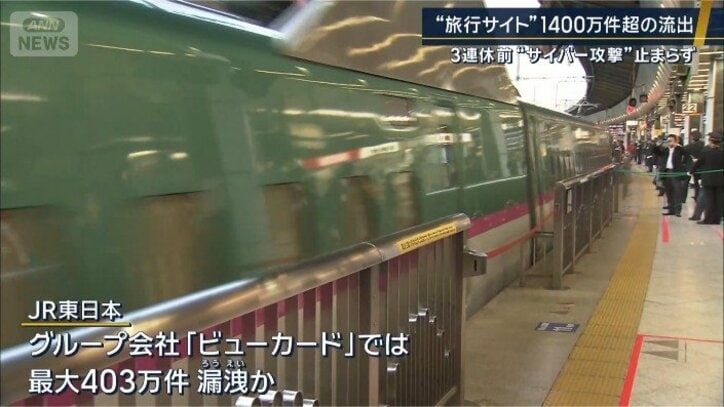
また、JR東日本は、インターネット上で座席の予約などが行える『えきねっと』などで、最大約206万件、グループ会社の『ビューカード』では、403万件のメールアドレスが漏洩した可能性があると発表。JR九州でも、Web会員のメールアドレス約130万件が漏洩した可能性があると発表しました。
いずれも、福島県白河市にサーバーを置く、IDCフロンティアの一部サーバーが、攻撃を受けたことに伴うものだとしています。
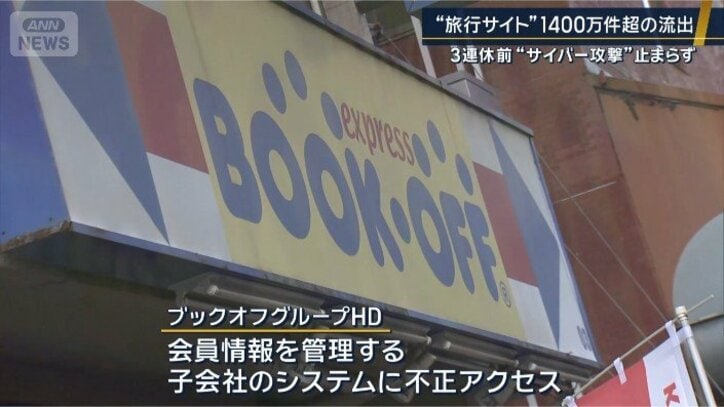
中古品販売大手『ブックオフグループHD』は、会員情報を管理する子会社のシステムへの不正アクセスを確認。外部から、情報が取得されていたと発表しました。漏洩の可能性があるのは643万件で、住所・氏名・電話番号などが含まれていて、決済情報は含まれていないということです。
サービスを利用する人は、どう感じているのでしょうか。
20代・会社員
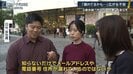
「迷惑メールや、よくわからない海外からの電話が来たり、知らないだけでメールアドレスや電話番号、住所が漏れているのではないか」
30代・主婦
「漏洩されるのではないかと、新しく情報を入れるのは心配。詐欺電話・詐欺メールがいっぱい来るかわからないが、知らないところで起こっていたら怖い」
50代・主婦
「クレジットカードやパスポート免許証の情報が偽装に使われるのだけは怖い」
自民党で開かれた会合では、政府に対策の強化を求める声が上がりました。
自民党国家サイバーセキュリティ戦略本部 平将明本部長
「“サイバー有事”というふうに捉えて、やっぱりAIの解像度が、若干、政府も弱いようですので、どこの役所が、どこまで責任を持ってやるのか。解像度を高くしろと指示したところ」
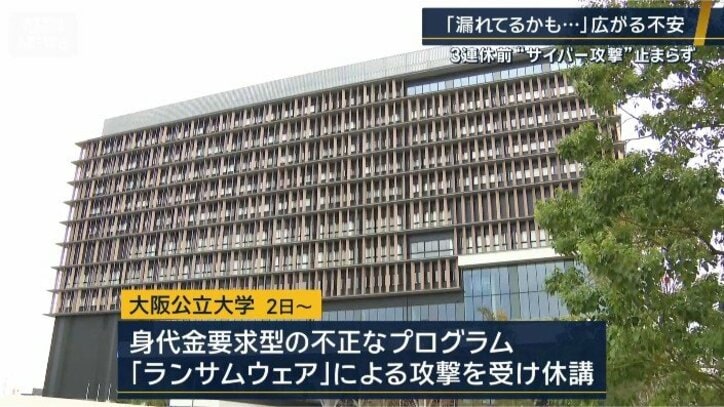
大阪公立大学は、2日から、身代金要求型の不正なプログラム“ランサムウェア”による攻撃を受け、休講を余儀なくされていました。
7日ぶりのキャンパス。代わりのネットワークや授業支援システムを臨時で構築し、授業再開となったものの、図書館など、一部のサービスが、まだ復旧していません。
大阪公立大学の学生
「きょう、授業始まるのか、ちょっと心配だった。実際、どこまで自分の個人情報が漏れてるのか。あんまり実感が湧いてない」
大阪公立大学の学生
「課題をしようと思っても、何もできない状態だったので。完全復旧にはなっていないらしいけど、これ以上、遅れると、冬休みとかも、どんどん短くなっていくので、一安心」
10日から3連休ですが、注意すべき点を見ていきます。
連休中にサイバー攻撃を受けて、大混乱になったときがありました。
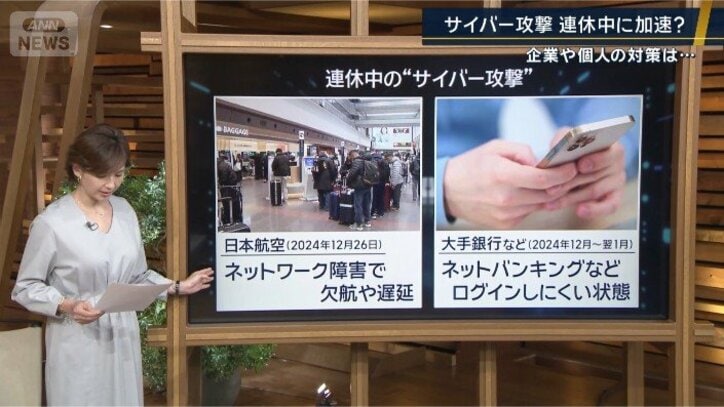
おととしから去年にかけての年末年始。日本航空に対してのサイバー攻撃がありました。ネットワーク障害が起き、欠航や遅れが出るなど、帰省客に影響しました。
大手銀行にも攻撃があり、ネットバンキングにログインしにくい状態となるなど、連休中に重要なインフラを狙った攻撃が続きました。
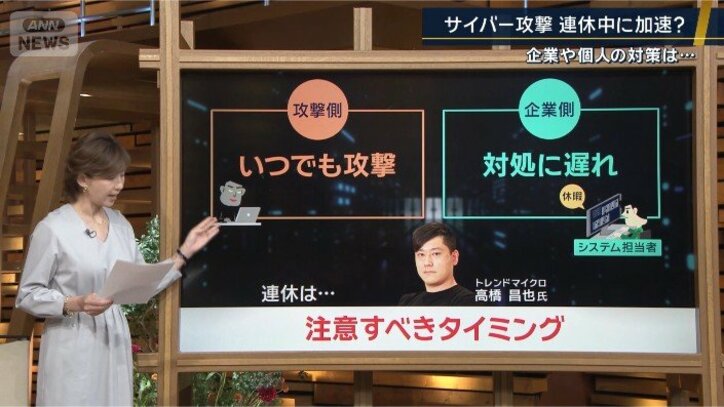
サイバー攻撃が相次ぐなかで迎える今回の連休。サイバーセキュリティーの専門家は「注意すべきタイミングだ」と話しています。
トレンドマイクロ社の高橋昌也さんは「攻撃側は、いつでも攻撃できる状況なのに対し、企業側は、システム担当者などが休暇に入ってしまうことで、発見が遅れ、対処が遅れてしまう状況になりやすい」といいます。
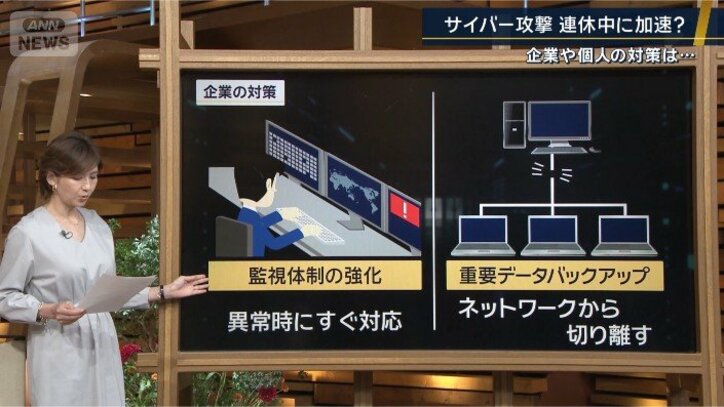
政府も、かねてから、このような基本の対策を呼び掛けています。
まず、企業側の対策としては、連休中に異常があった際にすぐに対応できるよう、監視体制を強化しておくこと。また、重要なデータはバックアップを取り、ネットワークから切り離しておくことなどを挙げています。
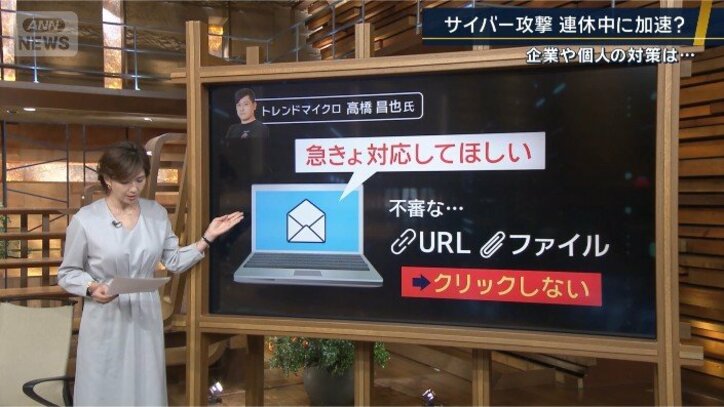
そして、個人個人の行動も重要です。多くの皆さんが連休明けに避けられないのが、たまったメールのチェック。専門家は、これが特に注意が必要だとしています。高橋さんは「攻撃側は業務メールを装い『急遽、対応してほしい』というような焦らせるメール送ってくる場合がある。不審なURLやファイルが添付されていたら、むやみにクリックしないなどの対策が必要だ」としています。