インターネット企業のGMOが不正アクセスを受けた問題で、100万ドルの身代金要求の期限があと18時間に迫っています。支払わなければパソコンを乗っ取り、利用者の閲覧履歴を拡散すると圧力を強めています。
攻撃リスクを事前に把握も…
攻撃者側が設定した交渉期限まで、あと18時間。今回、脅しの材料に使われているのが、利用者の「閲覧履歴」です。
被害に遭った利用者
「何かしらの形で自分の個人情報が流出した時に、どのような影響になるのかは今は計り知れない」
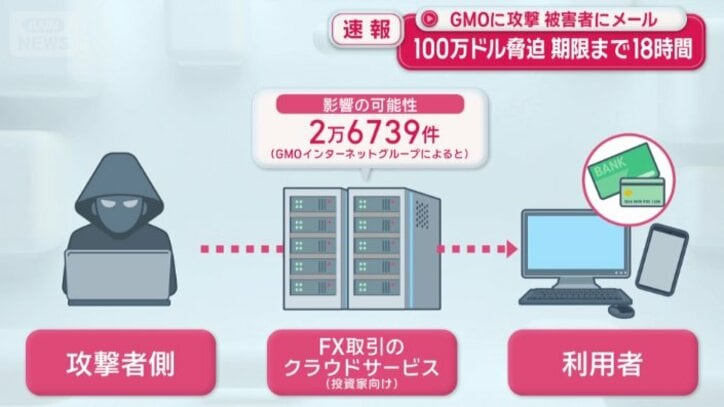
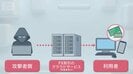
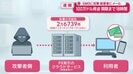
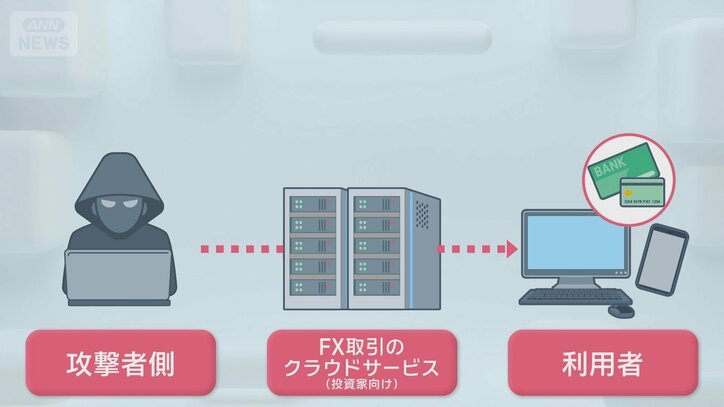
GMOインターネットグループが不正アクセスを受けた問題。攻撃者側は、各国の通貨を自動取引するサービスのサーバーに不正アクセスし、利用者の口座を乗っ取り、勝手に取引を行っていました。影響があるとみられるサーバーは2万6000件以上。
専門家の分析によると、攻撃者側は「利用者のパソコンデータすべてにアクセスできた」と主張しているということです。
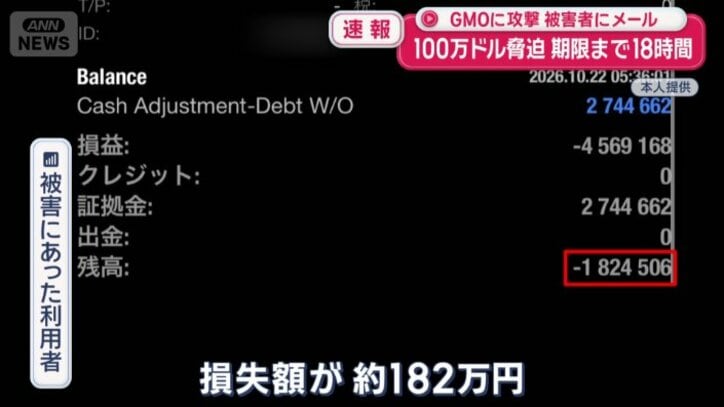
被害に遭った利用者
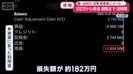
「損失額が約182万円。(資金を)確認したらゼロで、そこで(被害を)初めて知った。『嘘でしょ』と思って、頭が真っ白になって」
GMOインターネットグループの熊谷正寿社長によると、サイバー攻撃のリスクは事前に把握していたそうです。
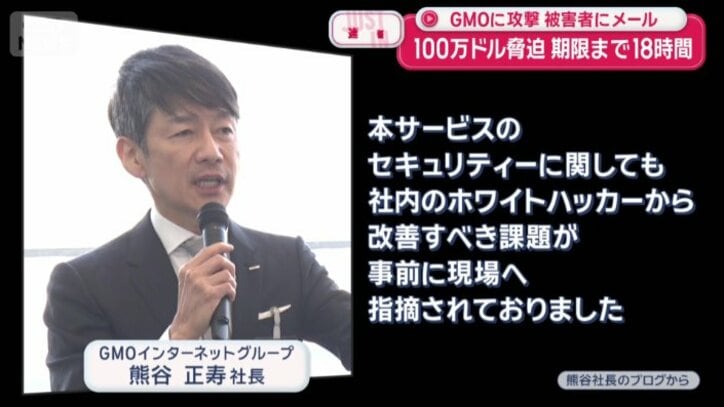
熊谷社長のブログから
「本サービスのセキュリティーに関しても、社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されておりました。しかし、サービスの可用性への影響や、他の対処事項との優先順位を考慮しながら慎重に対応を進めた結果として、その対応の深度とスピードが十分ではなく、攻撃者にその間隙(かんげき)を突かれてしまいました」
被害者にメール
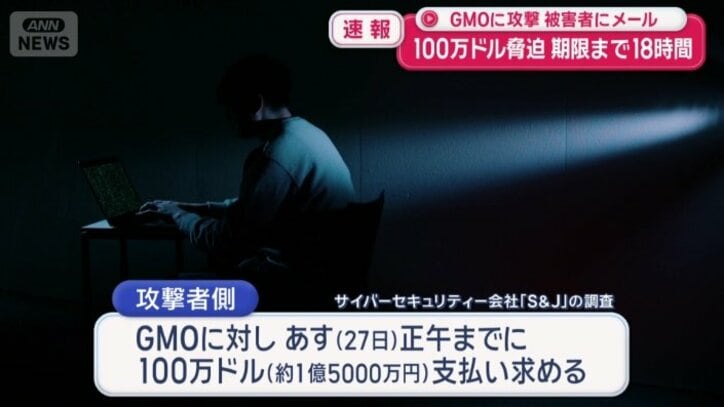
攻撃者側は、GMOに対し、日本時間27日正午までに100万ドル、日本円にして1億5000万円余りを支払うよう求めているといいます。もし応じなければ、攻撃者側は利用者の口座に不正な操作を続けたり、インターネットの閲覧履歴などを知人や家族に送信したりすると脅迫しているようです。
これは攻撃者とみられる側から利用者に届いたメールです。
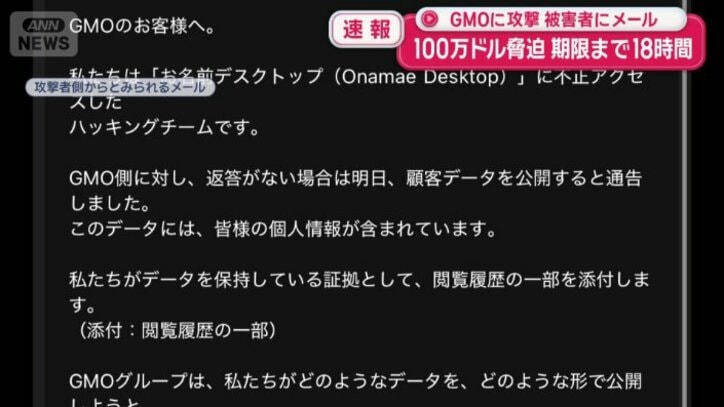
「GMO側に対し、返答がない場合は明日、顧客データを公開すると通告しました。このデータには、皆様の個人情報が含まれています。私たちがデータを保持している証拠として、閲覧履歴の一部を添付します」
被害に遭った利用者
「開きました。添付されていたファイルは確認したんですけど、全部身に覚えのあるURL(履歴)でした。かなり怖いです」
こうしたケースは、専門家も「まれ」だと指摘します。
サイバーセキュリティーに詳しい
IIJ技術統括部長 堂前清隆さん
「ここ10年くらいの傾向を見ていても、個人パソコンから情報が持ち出され、脅迫の材料にされるのは珍しい。個人パソコンに入っている『家族写真』や『電子メール』もとられているのではないかと」
70代
「今スマホがないと本当に生活できないから、どうしても頼っちゃうから、どこでどういう被害に遭うか分からない」
70代
「もしそういうの(攻撃)を受けた場合、どう対応していいかも分からない」
政府 関係閣僚会議で協議
GMOは「攻撃者からの要求には応じない」としたうえで、国や重要インフラに対する重大なサイバー攻撃を未然に防ぎ、拡大を食い止めるための仕組み「能動的サイバー防御」を政府に緊急要請しました。
木原官房長官
「個別のサイバー攻撃事案については、政府の対応状況等を攻撃者に知らせることにもつながるので、コメントは差し控えます」
相次ぐサイバー攻撃を受け、政府は26日午後から、サイバーセキュリティーに関する関係閣僚会議を開催しています。
(2026年10月26日放送分より)
この記事の画像一覧