GMOインターネットグループは、不正アクセスの攻撃側から個人情報が公開された利用者に、上限300万円の見舞金を支払うと発表しました。
また、GMOは攻撃側に関する情報に1億5000万円あまりの懸賞金を設定し、28日正午から受け付けを開始しました。
関連するニュースをまとめています。
サイバーセキュリティの専門家によると、攻撃者のものとみられるサイトにはウイルスが仕込まれていて閲覧すると感染する危険性があります。感染すると自分の個人情報が抜き取られる恐れもあるため、サイトを閲覧しないように注意を呼びかけています。
また、ネット上で公開されたとされる個人情報を転載しているSNSも、フィッシング詐欺など危険なサイトに誘導される恐れもあるのでアクセスしないように注意する必要があります。
公開された個人情報を安易に拡散や転載すると、プライバシー侵害という不法行為責任を問われる可能性があります。GMOは、攻撃側が公開したとする個人情報を転載したりSNSで投稿したりするなど情報を拡散しないよう強く呼びかけています。
被害情報サイト GMO攻撃側と関連か
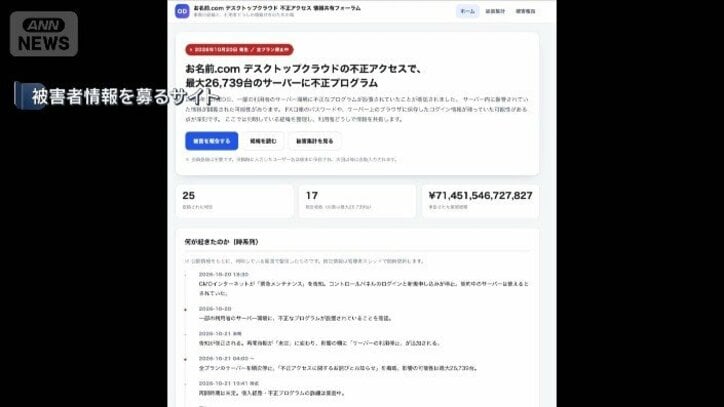
GMOインターネットグループのサービスが不正アクセスを受けた問題で、セキュリティーの専門家は被害の情報を募っていたサイトが攻撃側と何らかの関連があるとみて分析しています。
セキュリティー会社「S&J」によりますと、このサイトは19日に登録され、現在は閲覧できなくなっています。
【S&J 三輪信雄社長】
「脅迫に使われていたサイトと同じプロバイダー。ホームページの作り自体も脅迫サイトとかなり類似点が多かった」
専門家は、このサイトを利用して集団訴訟を呼び掛けるなどして、GMOに圧力を掛ける狙いがあったのではないかとみています。
一連の不正アクセスを巡っては、グループのセキュリティー企業が2年前に脆弱(ぜいじゃく)性を指摘したにもかかわらず、当時の対応が不十分で結果的に不正アクセスを招いたことが分かっています。
GMOの熊谷社長らは2日午後、問題が発覚して以降初めて記者会見を行い、経緯などを説明する予定です。
(11月1日配信)
2年前に脆弱性指摘 GMO社長2日会見へ
GMOインターネットグループのサービスが不正アクセスを受けた問題で、子会社のセキュリティー企業が2年前に脆弱(ぜいじゃく)性を指摘していたことが分かりました。
関係者によりますと、子会社の「GMOサイバーセキュリティbyイエラエ」は2024年4月、今回、不正アクセスを受けた各国の通貨の自動売買に使われる、投資家向けサービスの脆弱性などを指摘していました。
当時はグループの指示で対策を施したものの、結果としてその対応が甘かったとして、関係者は「サービスを一時的に停止してもっと十分な対応を取るべきだった」と話しています。
こうしたなか、GMOインターネットグループは11月2日に、一連の問題が発覚以降初めて、熊谷正寿社長らが会見すると明らかにしました。
これまでの経緯などを説明するとみられます。
(10月31日配信)
利用者「攻撃側から連絡届いていない」
GMOインターネットグループのサービスが不正アクセスを受けた問題で、利用者の1人は「23日以降、攻撃側からの連絡は届いていない」と明らかにしました。
被害者
「3通最初に届いたんですけど、それ以降は届いていないです。サイト自体も閉鎖されたので、個人情報とかが出ることは少なくなったのかなと」
GMOでは投資家向けのサービスが不正アクセスを受け、勝手に取引が行われたなど被害を訴える声が出ています。
加えて攻撃側は27日、利用者とする1人の個人情報をサイトに公開しました。しかし28日にサイトは停止され、専門家によりますと、その後、新たなサイトは確認されていません。
一方、GMOは29日、「犯人の特定につながると考えられる」情報を警察などに提出しました。30日は利用者への一律の見舞金の支払い時期や代わりのサービスについて発表する方針です。
(10月30日配信)
情報公開サイトへの接続遮断 総務省が要請
GMOインターネットグループのサービスが不正アクセスを受けた問題で、総務省が通信事業者に対して、利用者とされる個人情報が公開されたサイトへの接続を遮断するよう要請していたことが分かりました。
「電気通信事業者協会」によりますと、総務省からは27日に文書で要請されたということです。
文書には、GMOのサービスの利用者とされる個人情報が掲載されたサイトへの接続の遮断を通信事業者に求めるよう記載されていたということです。
協会側は28日、会員に対応を求めましたが、こうした要請は異例だとしています。
要請を受けた通信事業者は「遮断を実施したかについては答えられない」としています。要請文について総務省は「事業者とのやり取りについては答えを差し控える」としています。
(10月29日配信)
GMO熊谷社長「犯人特定への有力情報を入手」
GMOインターネットグループの熊谷社長は自らのSNSを更新し、GMOに寄せられた情報や社内のホワイトハッカーチームが、犯人の特定につながる有力な情報を入手したと明らかにしました。
早期の逮捕や国際指名手配につなげるため、29日、これらの情報を警察及び関係各所に提出するとしています。
(10月29日配信)
懸賞金サイトに113件の情報提供
GMOインターネットグループは、不正アクセスの攻撃側の特定などにつながる有力情報を募るための懸賞金サイトに113件の情報提供があったと発表しました。
GMOは28日、不正アクセスの攻撃側の特定や事件解明につながる有力な情報を募るため、総額100万ドル=日本円でおよそ1億5000万円を上限とする懸賞金サイトを開設しました。
専用窓口で情報を受け付けた結果、懸賞金サイトの開設から6時間で113件の情報が寄せられたということです。
また、攻撃側が開設したとみられるサイトのURLや掲載内容の拡散を防ぐため、SNS上の20件の投稿に警告を出したとしています。
そのうえで、こうしたサイトの転載や引用、共有などによる拡散を控えるよう改めて呼びかけています。
(10月28日配信)
木原官房長官「スピード感を持って必要な対応を」
木原官房長官(定例会見から/28日 午後4時過ぎ)
Q.GMOへの不正アクセス問題めぐり、一部報道で攻撃者に個人情報を公開されたとみられる人物の身の安全を確保するため、警視庁が保護対策を実施していると報じられています。この事実関係を含め、政府として個人情報が公開された人物の安全をどのように守っていくか伺います。また、GMOは個人情報が掲載された脅迫サイトの削除を確認したとしていますが、新たなサイトが設立され情報が追加公開される可能性もあります。新たな個人情報流出の防止に向けた政府の対応方針を伺います。
木原官房長官
「個別事案の関係者への政府への対応ということですが、これはコメントを差し控えさせていただきます。その上で申し上げると、警察当局においては、個別の事件について捜査に加えて、これは関係者のご意向も踏まえて、必要に応じ被害者の保護対策など被害者の安全確保を最優先に必要な措置を講じるものと承知しています。サイバー攻撃の被害に遭われたような場合には、警察をはじめとする関係機関に対して速やかにご相談いただくようにお願いいたします」
「本サイバー攻撃事案に関する対応についてですが、政府においては、漏洩された情報がインターネット上でさらに拡散されるなどにより関係される方々の生活の平穏が害されるということがないように、関係省庁が連携して取り組んでいるところです。引き続き関係者の皆様とも連絡を取り、関係省庁がスピード感を持って必要な対応を行ってまいる所存です」
「繰り返しになりますけども、サイバー攻撃によって漏洩された情報などですね、インターネット上で見かけた場合であっても、その被害情報を拡散するような行動は控えていただくように改めてお願いをいたします」
Q. サイトのドメインが停止された件について、政府としての受け止めをお伺いします。
木原官房長官
「攻撃者が情報を公開していたとされるウェブサイトの閲覧ができなくなっている、という報道を承知しております。これはまさに進行中の事案でありますし、また具体の措置については申し上げることはできませんが、関係省庁がスピード感を持って現在様々な措置を講じているところであります」
(10月28日配信)
木原官房長官 GMO側と「緊密に連携」
GMOインターネットグループが提供するサービスへの不正アクセスを巡り、木原官房長官は会社側と緊密に連携を取っていると明らかにしました。
木原官房長官
「政府においては被害企業等とも緊密に連携を取りまして、情報提供を受け必要な対応をスピード感を持って行っているところです」
木原長官は、「個人情報は、個人の人格尊重の理念のもと慎重に取り扱われるべきだ」と指摘し、「適正な取り扱いが図らなければならない」と強調しました。
そのうえで、現在進行中の事案だとして「政府の具体的な対応については控える」と述べました。
(10月28日配信)
“攻撃側に関する情報”に懸賞金 受け付け始まる
GMOインターネットグループが提供するサービスへの不正アクセスをめぐり、GMOは攻撃側に関する情報に1億5000万円あまりの懸賞金を設定し、28日正午から受け付けます。
GMOは、「攻撃者とみられる者」から、サービスの利用者の「取引口座への不正操作や情報公開などを予告する、金銭の要求を伴う脅迫を受けている」と明らかにし、「要求には永久に応じない」と発表しています。
加えて、攻撃側が27日、利用者のものとする1人の個人情報を公開したなか、GMOは「事件の解明につながる有力な情報を募るため」として、総額100万ドル=およそ1億5000万円の懸賞金を設定し、正午から専用窓口で受け付けます。
そしてGMOは、攻撃者のものとみられるサイトが、28日午前4時頃に停止されたことを確認したと発表しました。
今後、同様のサイトが開設された場合も、必要な対応を続けるとしたうえで、サイトへのアクセスや拡散を控えるよう呼びかけました。
元々のサイトでは、GMOが要求に応じない場合、毎日正午に個人情報を公開していくと予告されていました。
(10月28日配信)
警視庁 不正アクセス禁止法違反の疑いなどで捜査開始
警視庁は、GMOへの不正アクセスについて、不正アクセス禁止法違反の疑いなどで捜査を始めました。
捜査関係者などによりますと、警視庁がきのうGMOの関係者などから事情を聴き、警視庁のサイバー犯罪対策課と人身安全対策課などが、不正アクセス禁止法違反の疑いなどで捜査を始めました。
また、個人情報を公開されたとみられる利用者には、27日、警視庁が連絡して話を聞いたところ、利用者は「名前と住所は一致しているが、それ以外は事実ではない」などと説明したということです。
警視庁は、情報を公開された利用者の安全を最優先にするとしています。
(10月28日配信)
上限300万円の見舞金 “攻撃者”情報には「懸賞金」創設へ
GMOは、攻撃側によって公開された情報に利用者の情報が含まれていることを確認した場合、氏名など基本的なものには1万円など情報のレベルに応じて金額を3段階に分け、300万円を上限に見舞金を支払うということです。
また、不正アクセスの関与者の特定などにつながる情報を募る「懸賞金」を創設すると発表しました。総額で100万ドル=日本円でおよそ1億5000万円で、明日から情報を受け付けるということです。
(10月27日配信)
木原官房長官「卑劣な行為、断じて許されない」
GMOインターネットグループが攻撃者とみられる者が利用者とする情報を公開したと確認したことを受けて、木原官房長官は「断じて許されない」と非難しました。
木原官房長官
「国民の財産等に被害が及ぶ恐れがあるものと認識しており、これを極めて深刻に受け止めております。このような卑劣な行為、断じて許されるものではありません」
木原長官はまた、各事業者に対し適切なセキュリティ対策の確認や被害に遭った際の警察などへの相談を求めました。
さらに、犯罪グループから金銭の要求があった場合、支払っても攻撃者が約束を履行する保証はなく、犯罪活動資金となる懸念もあるとして「警察などと連携し冷静かつ適切な対応が重要だ」と呼びかけました。
■【会見詳報】「極めて深刻に受け止め」「被害にあった場合、必要な措置を迅速に」木原長官
(10月27日配信)
GMO “攻撃者”の情報公開を確認
GMOによりますと、27日午後0時半に、攻撃者とみられる者が公開した情報を確認しました。内容は確認中だとしたうえで、「事実と異なる内容が含まれるおそれがある」としています。
また、利用者に対して、公開したサイトにアクセスすると、閲覧した人の情報が取得されて二次被害を拡大させるおそれがあるとして、アクセスや拡散をしないよう呼びかけています。悪質な拡散に対しては、法的措置の準備をしているということです。
公開された情報に個人情報が含まれていると確認された利用者への見舞金は、一律のものと別途検討します。
GMOは、予告されていたランサムウェア攻撃は午後1時55分時点で確認していないとしています。
(10月27日配信)
サイバーセキュリティの専門家によると、攻撃者のものとみられるサイトにはウイルスが仕込まれていて閲覧すると感染する危険性があります。感染すると自分の個人情報が抜き取られる恐れもあるため、サイトを閲覧しないように注意を呼びかけています。
また、ネット上で公開されたとされる個人情報を転載しているSNSも、フィッシング詐欺など危険なサイトに誘導される恐れもあるのでアクセスしないように注意する必要があります。
公開された個人情報を安易に拡散や転載すると、プライバシー侵害という不法行為責任を問われる可能性があります。GMOは、攻撃側が公開したとする個人情報を転載したりSNSで投稿したりするなど情報を拡散しないよう強く呼びかけています。
サイト上で1人の個人情報が公開される
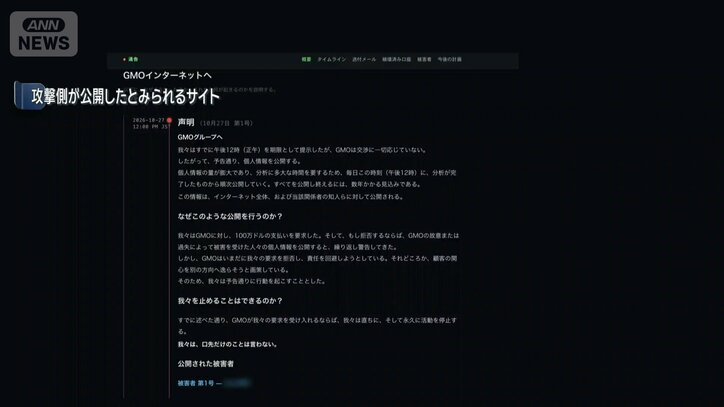
攻撃者のものとみられるサイトに、1人の個人情報が公開されました。
攻撃者はGMOに対し、27日の正午までに100万ドルを支払わなければ、サービスの利用者の個人情報を公開するなどと予告していました。
「声明」というタイトルで始まるサイトは、「我々は正午を期限として提示したが、GMOは交渉に一切応じていない」としたうえで、「予告通り、個人情報を公開する」と書かれています。
公開された情報の真偽はわかっていませんが、特定の人物の氏名や住所などの個人情報が記されています。
さらに、今後も毎日正午に、分析が完了した情報から順次公開するとし、100万ドルを支払えば「直ちに、そして永久に活動を停止する」としています。
GMOは、「現時点でお伝えできることがない、調査中」とコメントしています。
専門家は、攻撃者のものとみられるサイトを閲覧しないよう注意をよびかけています。
(10月27日配信)
GMO「PC電源を切って」 正午の攻撃予告前に
GMOインターネットグループは27日、正午に攻撃が予告されているとして被害を受けたサーバーの利用者にパソコンの電源を切るよう呼びかけました。
GMOは攻撃者とみられる者から、27日正午に利用者の情報を公開し、ランサムウェア攻撃を行うと予告されています。
これをうけ、利用者には正午までにデータのバックアップを取ったうえで、パソコンの電源を落とすよう求めています。
不正アクセスを受けたのは、FXの自動取引に使うサーバーで、GMOは引き続き利用者から預かったパソコンの解析を進めていて、セキュリティ企業から協力の申し出があるということです。
GMOは要求に応じても、情報の削除などが保証されるものではないとして、攻撃者の要求には応じない方針です。
(10月27日配信)
身代金を払わないと「顧客の個人情報を公開」 攻撃側から予告
GMOインターネットグループは不正アクセスの攻撃側から、身代金を払わない場合は顧客の個人情報を公開すると予告されていることを明らかにしました。
GMOは、27日正午にパソコンなどのデータを人質に取って身代金を要求する、いわゆる「ランサムウェア」攻撃を行うと攻撃側から予告されていることを初めて明らかにしました。
身代金については100万ドル=1億5000万円余りが要求されている可能性が高いという専門家の調査もありますが、この額は明らかにしませんでした。
また、被害に遭ったとみられる客に調査の協力を依頼し、全国からパソコンを預かり専門家の手による調査・解析を進めているということです。
その結果、実施できる対策が判明した場合には個別に連絡するとしています。
(10月27日配信)
熊谷社長 「当初、5000万ドル要求されていた」
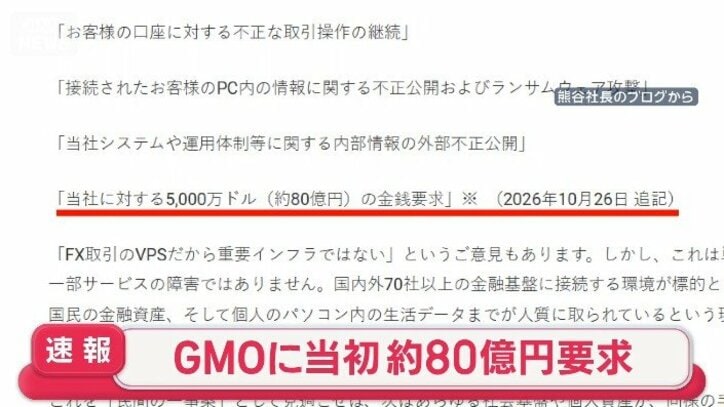
GMOインターネットグループの熊谷正寿社長は自身のブログを更新し、当初21日午後5時までに不正アクセスの攻撃者側から5000万ドル、日本円にしておよそ80億円を要求されていたと明らかにしました。
GMOはこれまで金額については明かさず、要求を受けたことは認めたうえで「要求には応じない」としています。
一方、攻撃側は、あす正午を期限として100万ドル=およそ1億5000万円を支払うよう求めている可能性があります。
(10月26日配信)
攻撃側が100万ドル要求か 27日正午までに
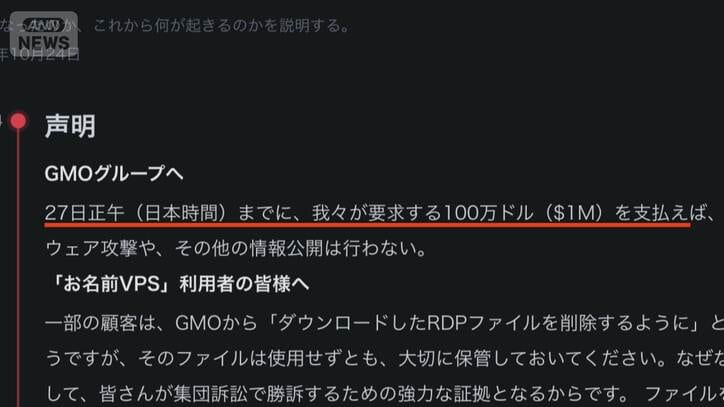
GMOに対して攻撃側は、日本時間の27日正午までに100万ドル=1億5000万円余りを支払うよう求めているとみられることが専門家の調査で分かりました。
サイバーセキュリティ会社「S&J」が攻撃側が公開したとみられるサイトを分析したところ、利用者のパソコンデータのすべてにアクセスできたと主張しているということです。
また、通常の認証などを回避して内部に侵入できる「バックドア」を設置していて、今後もこれらのデータにアクセスできるとしています。
攻撃側は、27日正午までに100万ドルを支払うよう求め、支払われなければこれらのデータを公開または暗号化して壊すと脅迫しているということです。
GMOは金額は明らかにしていませんが、金銭の要求などは認めたうえで「攻撃者からの要求には応じません」としています。
(10月26日配信)
木原官房長官「コメント控える」 能動的サイバー防御要請
GMOが要請した「能動的サイバー防御」について、木原官房長官は「政府の対応を攻撃者に知らせることになる」として、コメントを控えました。
木原官房長官
「個別のサイバー攻撃事案については、政府の対応状況等を攻撃者に知らせることにもつながりますのでコメントは差し控えます」
木原長官はそのうえで、アクセス無害化措置の実施は被害企業から要請があるかどうかにかかわらず「法律の要件に照らしたうえで適切に判断される」と述べました。
政府は26日午後6時から、初めてとなるサイバーセキュリティーに関する関係閣僚会議を開催します。
高市総理大臣や小泉防衛大臣らが出席します。
(10月26日配信)
セキュリティーの課題 事前に認識
GMOインターネットグループが不正アクセスを受けた問題で、熊谷正寿会長兼社長は、事前に指摘されていたセキュリティーの課題への対応が遅れていたと明らかにしました。
GMOでは、各国の通貨を自動取引する投資家向けのクラウドサービスが不正アクセスを受け、勝手に取引が行われたなどの被害を訴える声が上がっています。
熊谷社長は自らのブログで、社内のホワイトハッカーが事前にサービスの課題を指摘していたと明らかにしました。
ただ、サービスへの影響や優先順位を考え対応していたため、改善が間に合わず、隙を突かれたとしています。
また、被害の拡大防止のため、政府に「能動的サイバー防御」を緊急要請したことについては、GMOは「法律が想定する電力やガスのような従来のインフラ事業者ではない」としたうえで、「実質的な国民生活への影響に照らして適用可能性を検討して頂きたい」と求めました。
(10月26日配信)
「能動的サイバー防御」政府に要請
GMOインターネットグループは、FXの取引に使うサーバーが不正アクセスを受けた問題で顧客の意思によらない取引が行われた場合は、損失を補償すると発表しました。
GMOインターネットグループは、FXの自動取引に使うサーバーで、一部の利用者のログイン情報などが外部に流出しました。
利用者からはFXの取引口座で不正な操作が行われ、金銭的な被害が出ているとの訴えが複数上がっていました。
GMOは24日、取引やアクセスの記録などを確認し、不正アクセスによる取引と認めた場合は損失を補償する方針を明らかにしました。
これとは別に、金銭的被害の有無にかかわらず、サービスの利用者にお見舞金として5000円を支払います。
また、攻撃者とみられる人物から金銭の要求を受けていることも明らかにしました。
応じない場合は、顧客情報を公開するなど脅迫行為を受けていますが、「取得された情報の削除や不正利用の防止が保証されるものではない」として要求には応じないとしています。
GMOは警察などに相談しているほか、被害の拡大防止に向け、能動的サイバー防御に関する措置の実施を含め、政府への要請を進めるということです。
(10月24日配信)
知らぬ間に取引で損失「頭真っ白」
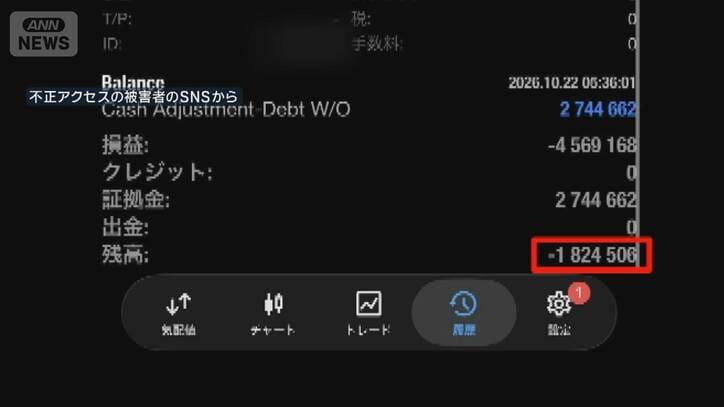
GMOインターネットグループのサーバーが不正アクセスを受けた問題で、利用者からはFXの口座で勝手に取引が行われていたと被害を訴える声が上がっています。
不正アクセスの被害者
「(頭の中が)真っ白になりましたよね。180万円ほど失ったという形ですね」
この利用者はFXの口座が乗っ取られ、知らない間に取引が行われていました。
その後、ハッカーを名乗る者から「GMO側が交渉に応じなかったため」として、口座の残高を消していると主張するメールが直接届いたということです。
不正アクセスの被害者
「(ハッカーから送られてきた破壊済み口座の一覧には)8000万円とか4000万、3000万の人もいました」
GMOは、流出した可能性のあるパスワードでログインしているサービスがある場合はすべて切断するよう呼び掛けています。
また、金銭的な被害について「確認できるものがなく詳細については調査中」としています。
(10月24日配信)
FX口座で不正操作か
GMOインターネットグループは、FXの取引に使うサーバーが不正アクセスを受け、利用者の口座で不正な操作が行われていたと発表しました。
GMOインターネットグループによりますと、不正アクセスを受けたのはFXの自動取引に使うサーバーで、一部の利用者のログイン情報などが外部に流出しました。
利用者からの報告では、FXの取引口座で不正な操作が行われていたということです。
影響を受けた可能性があるサーバーは2万6739件です。
GMOはサーバーを停止するとともに、セキュリティー専門会社と調査を進め、被害の確認と拡大の防止に取り組んでいます。
この事態を受け熊谷社長はX上で謝罪し、利用者にパスワードの変更や取引履歴と残高の確認を呼び掛けています。
(10月23日配信)
この記事の画像一覧