不正アクセスによって、民間企業などから情報漏洩(ろうえい)が相次いでいます。関連するニュースをまとめています。
【画像】不正アクセスで情報漏洩 クレカ不正利用の『二次被害』も 最新手口は“2段階方式”
SMBC日興証券 「持株会」会員の個人情報が漏洩
最大で5万6487人分
SMBC日興証券は、持株会の会員の個人情報が不正アクセスによって外部に漏洩したと発表しました。
最大で5万6487人分の情報が漏えいした可能性があるということです。
「持株会」とは、従業員が毎月の給与から自社の株式を一定額購入する仕組みで、漏えいした可能性があるのは、氏名や住所、配当金や口座情報などです。電話番号やメールアドレスは含まれていないということです。
SMBC日興証券は現時点で二次被害は確認されていないとしたうえで、不審な連絡に注意するよう呼びかけています。
(11月11日 14:30配信)
無印良品の通販サイトで“リスト型攻撃”
新たに約27万件の流出か
無印良品を運営する良品計画は、通販サイト上で外部で不正入手したパスワードなどを使ってログインを試みる「リスト型攻撃」が行われた可能性があると発表しました。
良品計画によりますと、攻撃を受けたのは「無印良品ネットストア」です。
良品計画のサービス以外から不正に入手したメールアドレスやパスワードを使い、多数のログインを試す「リスト型攻撃」があった可能性が判明したということです。
これにより、利用者らの氏名や住所などの情報、新たに約27万件が流出した可能性があるということです。
ネットストアは6日から停止していて、当初は2日程度で復旧する見込みでしたが延期しています。
良品計画は12日に記者会見を開き、清水智社長らが説明するとしています。
(11月10日 05:53配信)
「シェアフル」顔写真など流出か 求人企業の情報も流出の可能性
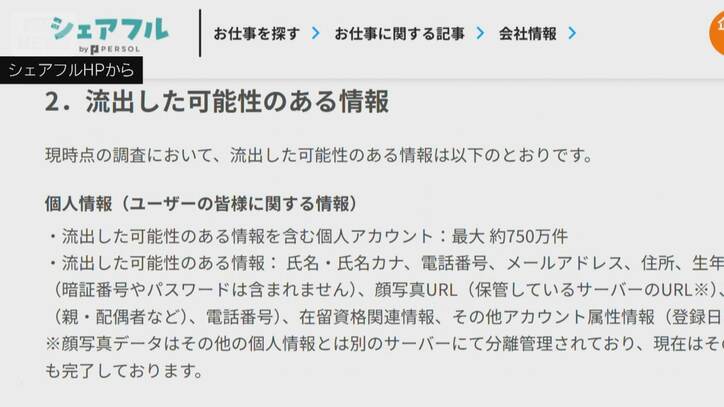
短時間バイトを紹介する「シェアフル」が不正アクセスを受け、利用者の顔写真が流出した可能性があることが分かりました。
シェアフルによりますと、4日深夜、管理システムに対して不正アクセスを受けていたことが翌日朝に判明したということです。
その後、5日午後2時までにアクセス経路を遮断する緊急措置を実施しましたが、この間に最大約750万人分のアカウントの情報が流出した可能性があります。
利用者の氏名や電話番号、メールアドレスや住所、生年月日のほか、顔写真もアクセスできる状態だった可能性があるということです。
また、口座情報や緊急連絡先、在留資格の情報も流出した可能性があります。
シェアフルは現在も通常通りサービスを提供しているということです。
(11月9日 19:29配信)
ニトリで顧客情報が流出か
「ニトリ」の顧客情報最大およそ3762万件に流出の可能性です。
ニトリホールディングスによりますと、10月中旬から下旬にシステムへの不正アクセスがあり、会員登録していた顧客やネット通販の利用者などの情報、最大およそ3762万件に流出の可能性があるということです。
氏名や住所などが含まれますが、クレジットカード情報などは含まれていないとしています。
(11月9日17:45配信)
ラクスルの印刷データ漏洩か
インターネット上で印刷サービスを展開する「ラクスル」は、不正アクセスによって印刷データなどに漏洩の可能性があると発表しました。
ラクスルによりますと、8日未明にシステムへの不正アクセスが発覚しました。
名刺やはがきなどの印刷データや、請求書などに記載された氏名や会社名、住所や電話番号などに漏洩の可能性があるということことです。また、注文した顧客以外に、印刷物に記載された宛先などの情報にも漏洩の可能性があります。
漏洩件数は集計中として明らかにされていませんが、クレジットカード情報やログイン情報の漏洩は確認されていないとしています。
ラクスルは8日に一部サービスを停止しましたが、9日から順次再開しています。
(11月9日 14:00配信)
月間のサイバー攻撃 過去最多に
10月の国内でのサイバー攻撃などの事案の公表数が233件に上り、月間では過去最多になったことが分かりました。
これまで最も多かったおととし9月のおよそ2.4倍になります。年間の件数でも過去最多を更新しました。
トレンドマイクロの調査によると、サイバー攻撃はAIが自律的に判断して動く「AIエージェント」を使った攻撃も確認されていて、個人情報などの漏洩が急増しています。
先月、漏洩した個人情報の件数はおよそ1億8500万件で、前の月の2倍近くに急増しています。
(11月9日 11:00配信)
この記事の画像一覧