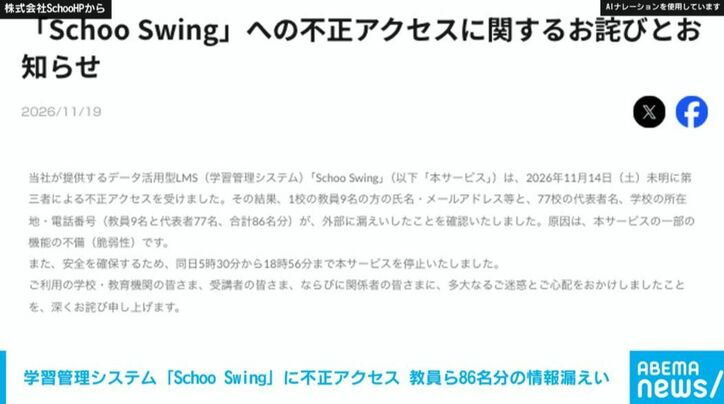
株式会社Schooが、「Schoo Swing」への不正アクセスに関するお詫びとお知らせについて発表しました。
「当社が提供するデータ活用型LMS(学習管理システム)『Schoo Swing』(以下「本サービス」)は、2026年11月14日(土)未明に第三者による不正アクセスを受けました。その結果、1校の教員9名の方の氏名・メールアドレス等と、77校の代表者名、学校の所在地・電話番号(教員9名と代表者77名、合計86名分)が、外部に漏えいしたことを確認いたしました。原因は、本サービスの一部の機能の不備(脆弱性)です。
また、安全を確保するため、同日5時30分から18時56分まで本サービスを停止いたしました。
ご利用の学校・教育機関の皆さま、受講者の皆さま、ならびに関係者の皆さまに、多大なるご迷惑とご心配をおかけしましたことを、深くお詫び申し上げます。
1.経緯
2026年11月14日2時30分頃から、第三者による不正なアクセスがありました。第三者は、当社が体験用に提供していた共通アカウント(複数の方が同じID・パスワードでログインできるアカウント)を使って、本サービスにログインしていました。
本サービスでは、通常の画面の操作では、ご自身の学校の情報しか表示されません。しかし、一部の機能に、ほかの学校の情報を取得できないようにするための制御の不備がありました。
第三者は、本サービスの画面を使わずに、この機能を直接操作することで、3時16分から4時40分にかけて、ほかの学校の情報を取得していました。
当社は同日未明に異常なアクセスを検知し、攻撃元からの通信を遮断したうえで、5時30分に本サービスを停止しました。
その後、不正アクセスに使われた共通アカウントを停止し、不備のあった機能を修正しました。安全を確認したうえで、同日18時56分に本サービスを再開しております。
2.漏えいした情報
・教員の方の情報(1校・9名)
・氏名、ふりがな、ニックネーム、メールアドレス・学校の情報(77校)
・学校(運営法人)の代表者名、学校の所在地・電話番号
ログイン用のパスワード、受講者の方の情報、授業のデータは含まれておりません。
また、一部の学校の情報が書き換えられたことを確認しており、元の状態に戻しております。