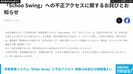
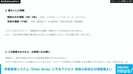
3.二次被害のおそれと、お客様へのお願い
現時点で、本件が原因と考えられる被害は確認されておりません。ログイン用のパスワードは漏えいしていないため、パスワードの変更などをお願いする必要はございません。
なお、安全のため、11月14日にすべての利用者の方をいったんログアウトさせております。お手数ですが、改めてログインしてご利用ください。
漏えいした情報を悪用して、当社や学校を装った不審なメールや電話が届くおそれがあります。心当たりのない連絡に記載されたリンクや添付ファイルは開かないようご注意ください。当社から、メールや電話でパスワード等をお尋ねすることはございません。
4.対象の方へのご連絡
情報が漏えいした教員の方、および学校の代表者の方には、本お知らせの公表後、順次個別にご連絡いたします。
5.再発防止策
本件を重く受け止め、以下の対策を実施いたしました。
・不備のあった機能を修正しました。
・体験用の共通アカウントの情報の掲載を取りやめ、使われていないアカウントを停止しました。
・体験用のアカウント情報を一般に公開しない運用に改めました。
今後も、本サービスの全機能の点検、認証とアクセス管理の強化、監視体制の強化を続け、再発の防止に努めてまいります。
6.関係機関への報告
本件は、2026年11月16日に個人情報保護委員会へ報告しております。今後、新たにお知らせすべき事実が分かった場合には、速やかにお知らせいたします」
(『ABEMA NEWS』より)
この記事の画像一覧こんな記事も読まれています