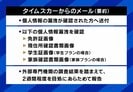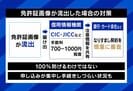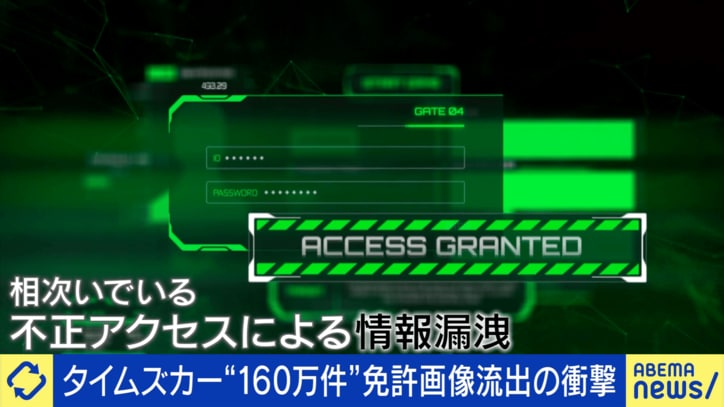
カーシェアリングサービス大手・タイムズカーのウェブシステムへの不正アクセスが検知されたのは先月25日のこと。第三者に取得されたことが確認されたアカウント数は約660万件に上り、そのうち運転免許証の画像などの本人確認書類漏えいしたアカウントはおよそ160万件に及ぶ。タイムズカーを展開するパーク24は不正アクセスを確認後、通信を遮断する措置を取っており、現時点では情報が不正に利用された事実は確認できていないとしている。
しかし、情報漏洩の対象となった利用者の間には不安が広がり、運転免許番号の更新に訪れる人が相次いだほか、集団訴訟準備サイトへの登録者は10月2日午後1時時点で1万人以上に達した。
この事態と前後して、ニッポンレンタカーや佐川急便、コンビニチェーンのセイコーマートなど多くの企業が相次いで個人情報の流出を公表。サイバー攻撃が多発する現代社会において、個人情報をどう守るべきかが問われている。
『ABEMA Prime』では、今回の流出でタイムズカーから運転免許証画像が漏えいしたとするメールを受け取ったという当事者と、サイバーセキュリティが専門の立命館大学・上原哲太郎教授を迎え、相次ぐ情報流出から個人情報をどう守るべきかを考えた。
■免許証の画像流出が「より深刻」な理由こんな記事も読まれています