■パスキーと「預けない仕組み」が対策の鍵
相次ぐ攻撃に対し、企業はどう対応すべきか。上原教授は「AIの時代に入ってセキュリティ対策が難しくなったとはいえ、やることはほとんど変わらない」と前置きした上で、具体策を示す。「脆弱性情報が出たら速やかに対応すること。お客さんに向けてはパスワードだけの認証をなくして多要素認証、最近で言えばスマートフォンを使った認証などを使うこと。そしてデータの扱いを最小限にして暗号を使うことや、ログの監視。今回も160万件のデータが抜かれるにはそれなりの時間がかかっているはずで、ちゃんと見ていればもう少し早く気付けたのではないか」と語る。
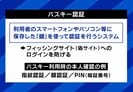
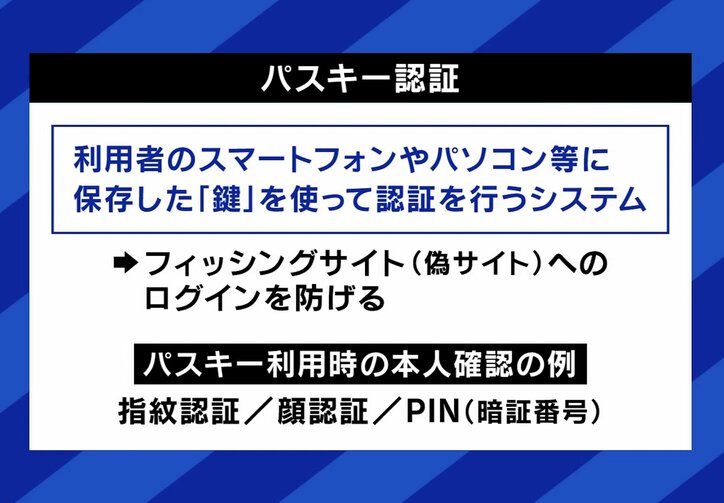
個人レベルの対策としては“パスキー”などが挙げられる。上原教授は「パスキー認証は今までの方法の中では一番、使いやすさと安全性のバランスがいいと考えられていて、急速に普及が広がっています。もしこれが使えるシステムであれば使った方がいい」と推奨する。パスワードしか使えないサービスでは、ブラウザやスマートフォンのパスワード自動生成・保存機能を使って長くランダムなパスワードを覚え込ませ、自分では覚えないようにした上でスマートフォン自体のセキュリティを守る方法もあるという。仮にiPhoneであればクラウドにパスワードが保存されるため、端末が壊れても新しい端末でアカウントを取り戻せばパスワードを復元できるという。
個人情報の扱いそのものについては、速水氏が「個人情報を企業に預けること自体がリスクであり、企業にとってのコストになっていく。一部の必要な情報だけを共通のところに預けておいて、サービスのたびに参照するような、企業側が保持できない仕組みが将来の姿だと思う」と提言した。
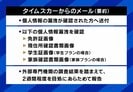
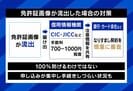
免許証の画像を撮影して送る認証方式の問題について、上原教授は制度上の移行期間も指摘する。「カードの券面を撮って送る方式の本人確認は非常に脆弱で、特にAI時代になってそれが顕著になった。もうこれは使わないことにしようというのは業界的には決まっていて、金融機関に関しても来年4月以降は使えなくなることが決まっている。その隙間を今回狙われたという面がある」。一方、ICカード化された免許証やマイナンバーカードをスマートフォンや機器で読み取って送る方式は、電子署名という暗号学的な手法が使われているため「偽造に非常に強い。今後はこの方式に移ることになっており、今からでも選択できるなら電子署名を使う方式にしてほしい」と呼びかける。
個人として流出を防ぐための行動として上原教授が挙げたのは3点だ。むやみに個人情報を企業側に渡さないこと、利用するサービスをきちんと選ぶこと、そして使わなくなったらきちんとデータを消してもらうことだ。「自分で自分を守るための行動もある程度あるが、社会全体を安全にしようと思ったら企業に頑張ってもらわないといけない。セキュリティに取り組んでいる企業を消費者として応援してあげてほしい。そうすることで、セキュリティに気を遣う企業が増えてくれることを祈りたい」と述べた。
(『ABEMA Prime』より)
この記事の画像一覧