■「件数も手口も、過去の歴史に記憶がないほど異常な事態」
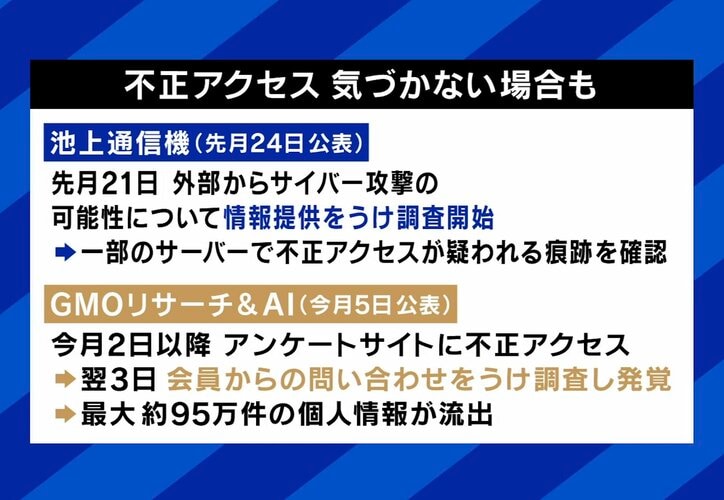
不正アクセスの実態調査を行う株式会社マクニカでセキュリティ研究センター長補佐を務める瀬治山豊氏は、現状について「大きく3つの点で異常だ」と説明する。1つ目は件数で、日々発生するサイバー攻撃の数が異常に増加していること。2つ目は対象の広がりで、かつては機密情報を持つ企業や金融関連企業が主な標的だったが、今は目的を問わずどの企業・ウェブサイトも攻撃対象になっていること。3つ目は手口の変化で、以前は共通した手口で一気に攻撃を仕掛けるのが主流だったが、今は各ウェブサイトの弱点を個別に見つけ、カスタマイズした攻撃が行われているという。
「件数や被害の数から見て、AIが絡んでいないともう無理だと考えている。9日の午後、うちの会社から新しい分析レポートが出たが、攻撃の流れを見ても相当AIが絡んでいるという証拠が出てきている」と瀬治山氏は述べる。
この日MCを務めたジェンダーレスクリエイターの聖秋流(せしる)がセキュリティの穴について「1枚でも窓が開いていたら入られる」と例えたのに対し、瀬治山氏は「おっしゃる通りで、今まさにそれがやられている。高度で巧妙な攻撃というよりも、鍵がちょっと開いていたとか、立て付けが悪かったという形なのだが、AIはそれを何千何万という単位で一気にチェックできる。ウェブサイトには数百から数千のチェック項目があるが、そこの一箇所でも穴が開いていたら被害につながる」と語る。
さらに、人間の専門家と比較した脅威についても言及し、「人間だったら3週間・4週間かけてやる作業を、AIは数十分・1時間で次々とこなせる。防御側は予算や時間が限られていて見られる範囲に限界があるが、AIはそこを突破してきている」と説明する。
守りの具体策として、瀬治山氏は2点を挙げる。1点目はインターネットからアクセスできるサーバーやシステムの数を極小化することで、「大企業で平均2000台ほどのサーバーを持っており、1台ずつに100から1000近いチェック項目がある。それを完璧に守り続けるのは不可能だ。1台でも減らしていく取り組みが重要だ」と述べる。2点目は、攻撃側のAIが見つける穴を、自分たちのAIで先に見つけておくことで、「集中力や体力がある人間でも見られる範囲は非常に狭い。セキュリティの面でAIに勝てると断言している研究者はいない」と続ける。
作家の佐々木俊尚氏は個人情報の管理について、「情報漏洩に対する考え方を根底から改める必要がある」と主張する。「タイムズカーシェアで名前・生年月日・住所などの基本4情報と免許証の画像が漏洩した。免許証の画像が漏洩すると銀行口座が作れてしまう。ただ、本人確認の制度が変更され、免許証画像による本人確認から、マイナンバーカードの公的個人認証サービス(JPKI)を使った方式へ移行する。そうなれば免許証の画像が漏洩しても、それだけで口座を作られる心配はなくなる」と説明する。
また税務上の7年間保管義務についても言及し、「過去の個人情報をずっと持ち続けることが問題だ。使用した個人情報は1回退会したら全て処理して消すというルールを作るなど、情報への向き合い方を社会として変えていく方向が健全ではないか」と述べる。
チームみらい党首でAIエンジニアの安野貴博氏も「業法の中で本当に保存させる意味があるのか、むしろ危険にならないかということを点検していくべきだ。年に1回の脆弱性チェックという今の業界標準は、AIの攻撃能力が急速に上がっている現状に全く合っていない。継続的に確認し続ける枠組みを作らなければまずい」と指摘する。
■相次ぐ情報漏洩は"氷山の一角"?「本当に恐ろしい事態」とは